
Détection et réponse à incident / Blue Team
Univers :Blue Team
Analyste SOC : détecter les cyberattaques avant qu’il ne soit trop tard
Il surveille les systèmes d’information pour détecter les comportements suspects et les cyberattaques.
Le métier en bref
- Famille métier
- Détection et réponse à incident / Blue Team
- SOC signifie
- Security Operations Center
- Niveau d’accès
- Autour de Bac+3 selon l’Onisep
- Salaire (repère)
- À partir d’environ 2 500 € brut / mois en début de carrière
- Reconversion
- Oui, notamment depuis les métiers systèmes, réseau et support
- Horaires
- Certains SOC fonctionnent 24h/24 : horaires décalés ou astreintes possibles
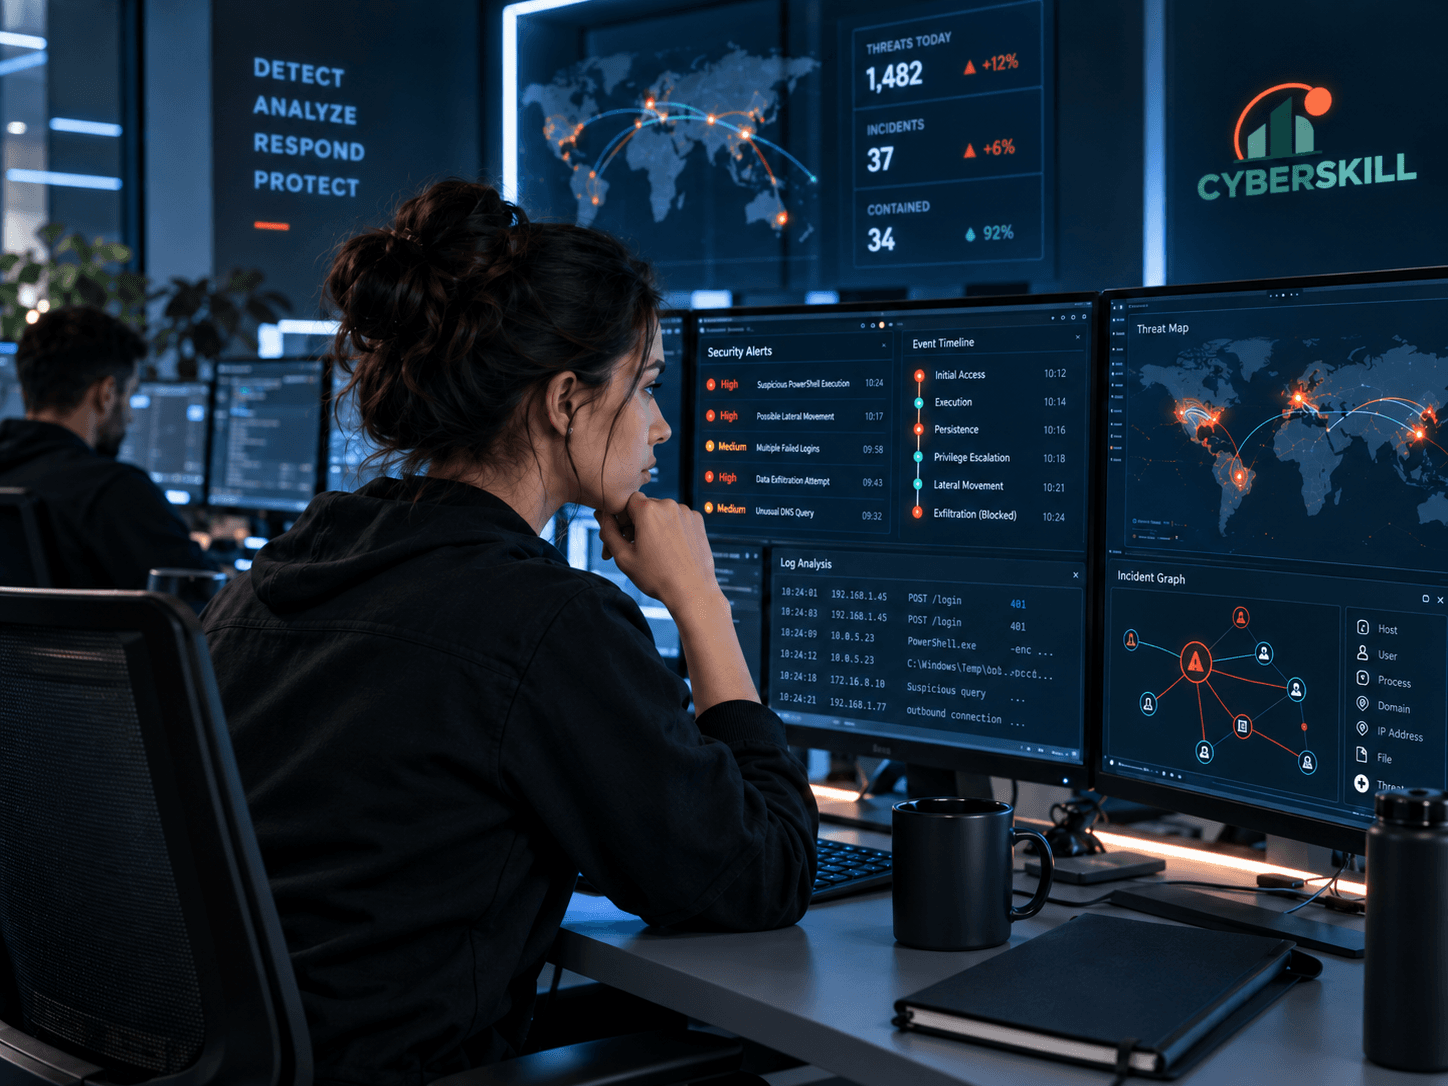
Que fait réellement un analyste SOC ?
L’analyste SOC surveille les systèmes d’information afin de détecter des comportements suspects et des cyberattaques.
Des milliers ou millions d’événements sont générés chaque jour :
- Connexion utilisateur
- Ouverture de session
- Requête DNS
- Trafic réseau
- Lancement de processus
- Détection antivirus
- Modification de fichier
- Connexion VPN
Les outils de sécurité transforment certains de ces événements en alertes.
Le travail de l’analyste SOC est de déterminer : est-ce normal, ou sommes-nous en train de subir une attaque ?
Les niveaux L1, L2 et L3
- SOC L1
Premier niveau d’analyse : il réceptionne les alertes, vérifie leur contexte, élimine les faux positifs, applique les procédures et escalade les événements suspects.
- SOC L2
Il réalise des investigations plus avancées.
- SOC L3
Il travaille sur les incidents complexes, le threat hunting et l’amélioration des capacités de détection.
Les frontières varient selon les organisations.
Une alerte concrète
Le SIEM indique :
Un utilisateur vient de se connecter depuis Paris puis depuis Singapour quinze minutes plus tard.
L’analyste :
- Vérifie les adresses IP
- Consulte les logs
- Vérifie le poste concerné
- Analyse l’authentification
- Recherche d’autres événements associés
- Détermine s’il s’agit d’un VPN ou d’une compromission
- Déclenche éventuellement une réponse à incident
C’est un travail d’enquête.
Outils
SIEM
- Microsoft Sentinel
- Splunk
- Elastic
- QRadar
EDR / XDR
- Microsoft Defender
- CrowdStrike
- SentinelOne
Autres
- Wireshark
- VirusTotal
- MISP
- MITRE ATT&CK
- Scanners de vulnérabilité
- Outils CTI
MITRE ATT&CK
MITRE ATT&CK constitue un langage extrêmement utilisé dans les opérations cyber.
Il permet notamment de décrire les tactiques et techniques employées par les attaquants :
- Initial Access
- Persistence
- Privilege Escalation
- Defense Evasion
- Credential Access
- Lateral Movement
- Exfiltration
Reconversion
C’est l’un des métiers cyber les plus intéressants pour :
- Technicien systèmes
- Technicien réseau
- Support N2/N3
- Administrateur système
- Administrateur réseau
Une personne totalement débutante devra d’abord acquérir les fondamentaux système et réseau.
Profil du métier
- Technique4/5
- Analyse5/5
- Développement2/5
- Réglementaire2/5
- Communication3/5
- Management1/5
Profil indicatif, harmonisé sur six axes communs à toutes les fiches. Les axes « Réglementaire », « Communication » et « Management » ne sont pas documentés dans la fiche source : ils reflètent ici le positionnement opérationnel du poste.
Compétences et niveaux attendus
| Compétence | Importance |
|---|---|
| Technique | |
| Analyse | |
| Investigation | |
| Réseau | |
| Systèmes | |
| Développement |
Une journée type
- 08h00Relève de l’équipe précédente
- 08h30Analyse des alertes SIEM
- 10h00Détection PowerShell suspecte
- 11h00Analyse EDR
- 13h30Investigation phishing
- 15h00Réunion avec le CERT
- 16h00Amélioration d’une règle de détection
- 17h00Rapport et passage de relais
Certains SOC fonctionnent 24h/24 et peuvent donc impliquer un travail en horaires décalés ou des astreintes.
Salaire
- Junior32 à 40 k€ brut / an
- Confirmé45 à 55 k€ brut / an
- Senior60 à 70 k€ brut / an
- Famille « sécurité informatique » (médiane cadres)60 k€ brut / anApec 2025. L’analyste SOC fait explicitement partie de cette famille de métiers ; 80 % des cadres concernés gagnent entre 43 et 99 k€.
Les sources 2026 convergent vers une entrée dans le métier généralement située autour du milieu des 30 k€ à environ 40 k€ brut annuel, puis une progression significative avec l’expérience. Les fourchettes ci-dessus correspondent à l’Île-de-France.
Les rémunérations présentées sont des ordres de grandeur issus de sources publiques, et non une promesse salariale. Le niveau réel dépend du périmètre du poste, du secteur, de la région et de l’expérience.
Pour comparer cette rémunération avec celles des autres métiers, consultez la grille des salaires en cybersécurité en France.
Évolutions professionnelles
Trois trajectoires fréquentes s’ouvrent après quelques années en SOC.
- SOC L1
- SOC L2
- SOC L3
- Threat Hunter
Ou bien
- SOC → Analyste réponse à incident → CERT / CSIRT
- SOC → Analyste de la menace cyber (CTI)
- SOC → SOC Manager → Responsable sécurité
Le marché de la cybersécurité en France
L’Observatoire des métiers de la cybersécurité de l’ANSSI a analysé plus de 23 000 offres d’emploi cyber publiées en France entre juin 2023 et juin 2024. Les besoins concernent des profils techniques mais aussi la gouvernance, le risque, la réponse à incident et le management.
L’Onisep recense de son côté près de 23 200 offres en 2024, soit une hausse de 49 % en cinq ans, avec un revenu moyen de 3 300 € brut par mois et 77 % de recrutements en CDI. Les métiers cyber sont présents dans l’ensemble des secteurs confrontés à la protection de systèmes et de données.
Au niveau européen, l’ENISA a publié en 2022 le European Cybersecurity Skills Framework (ECSF), qui ramène l’ensemble du secteur à douze profils de référence. Ce cadre commun aide à comparer des intitulés de poste souvent flottants d’une entreprise à l’autre.
🎓 Notre sélection
Notre sélection pour devenir Analyste SOC
KLE FORMATIONS — Détecter et répondre aux incidents SOC / SIEM
KLE propose actuellement un parcours spécialisé de 20 jours consacré au SOC/SIEM, à l’EDR, au threat hunting et à la réponse à incident.
Pour une personne en reconversion plus globale, le parcours Administrateur d’infrastructures de sécurité constitue également une porte d’entrée pertinente puisqu’il comprend une phase importante consacrée à la détection et à la défense.
Pourquoi cette sélection ?
- SIEM
- EDR
- Analyse d’alertes
- Threat hunting
- Incident response
- MITRE ATT&CK
- Exercices pratiques
Cyberskill et KLE FORMATIONS sont partenaires.
Ce métier est-il fait pour moi ?
Huit affirmations tirées des attentes réelles du métier de analyste soc. Résultat indicatif, destiné à vous aider à vous situer — ce n’est ni un test psychométrique ni un critère de recrutement.
0 / 8 affirmations renseignées
Questions fréquentes
Que signifie SOC ?
SOC signifie Security Operations Center. C’est l’équipe qui surveille les systèmes d’information afin de détecter des comportements suspects et des cyberattaques.
Quelle différence entre SOC L1, L2 et L3 ?
Le L1 est le premier niveau d’analyse : il réceptionne les alertes, vérifie leur contexte, élimine les faux positifs, applique les procédures et escalade les événements suspects. Le L2 réalise des investigations plus avancées. Le L3 travaille sur les incidents complexes, le threat hunting et l’amélioration des capacités de détection. Les frontières varient selon les organisations.
Quels outils utilise un analyste SOC ?
Côté SIEM : Microsoft Sentinel, Splunk, Elastic ou QRadar. Côté EDR/XDR : Microsoft Defender, CrowdStrike ou SentinelOne. Également Wireshark, VirusTotal, MISP, MITRE ATT&CK, des scanners de vulnérabilité et des outils CTI.
Qu’est-ce que MITRE ATT&CK ?
MITRE ATT&CK est un langage extrêmement utilisé dans les opérations cyber. Il permet notamment de décrire les tactiques et techniques employées par les attaquants : Initial Access, Persistence, Privilege Escalation, Defense Evasion, Credential Access, Lateral Movement, Exfiltration, etc.
Faut-il travailler de nuit ?
Cela dépend du SOC. Certains fonctionnent 24h/24 et peuvent donc impliquer un travail en horaires décalés ou des astreintes.
Faut-il savoir programmer ?
Le développement n’est pas au cœur du métier : il apparaît à ★★☆☆☆ dans le profil de l’analyste SOC. L’analyse, l’investigation, le réseau et les systèmes pèsent beaucoup plus lourd.
Quel niveau d’études faut-il ?
L’Onisep situe actuellement le niveau minimal d’accès autour de Bac+3.
Peut-on devenir analyste SOC en reconversion ?
Oui. C’est l’un des métiers cyber les plus intéressants pour un technicien systèmes, un technicien réseau, un support N2/N3, un administrateur système ou un administrateur réseau. Une personne totalement débutante devra d’abord acquérir les fondamentaux système et réseau.
Combien gagne un analyste SOC ?
Une synthèse Hellowork 2026 donne 32–40 k€ pour un junior, 45–55 k€ pour un confirmé et 60–70 k€ pour un senior en Île-de-France. L’Onisep indique un salaire débutant à partir d’environ 2 500 € brut mensuels. Ce sont des ordres de grandeur, pas une promesse salariale.
Vers quels métiers peut-on évoluer ?
Vers SOC L2, SOC L3 puis Threat Hunter ; ou vers Incident Responder puis CERT / CSIRT ; ou encore vers SOC Manager puis responsable sécurité.
Offres d’emploi
Aucune offre n’est publiée sur Cyberskill pour le moment. Les offres analyste soc apparaîtront ici dès l’ouverture de notre espace emploi.
Sources
- HelloworkSynthèse des salaires analyste SOC 2026 (Île-de-France) : 32–40 k€ junior, 45–55 k€ confirmé, 60–70 k€ seniorRelevé daté sur une page d’agrégation dont le contenu évolue en continu : aucun lien profond stable ne peut être cité pour cette valeur.
- OnisepFiche métier analyste SOC — niveau d’accès et salaire débutant
- ApecLes rémunérations des cadres dans 111 familles de métiers — famille « Les métiers de la sécurité informatique », qui liste explicitement l’analyste SOC : médiane 60 k€, 80 % entre 43 et 99 k€
- France TravailFiche métier MétierScope « Analyste SOC (Security Operations Center) »
- ANSSIObservatoire des métiers — enquête 2025 : « Les professionnels de la cybersécurité ». 4e édition, plus de 23 000 offres d’emploi analysées entre juin 2023 et juin 2024
- OnisepDécouvrir les métiers de la cybersécurité : près de 23 200 offres en 2024 (+49 % en cinq ans), revenu moyen de 3 300 € brut par mois, 77 % de recrutements en CDI
- ENISAEuropean Cybersecurity Skills Framework (ECSF) — Role Profiles : les douze profils métiers cyber de référence au niveau européen