
Sécurité des infrastructures / Blue Team
Univers :Blue Team (connexe)Architecture & Engineering
Administrateur d’infrastructures de sécurité : le guide complet du métier
Il construit et exploite les fondations techniques sur lesquelles repose la sécurité de l’entreprise.
Le métier en bref
- Famille métier
- Sécurité des infrastructures / Blue Team
- Niveau d’études fréquent
- Bac+3 à Bac+5
- Salaire (repère)
- À partir de 3 080 € brut / mois en début de carrière
- Reconversion
- Oui
- Télétravail
- Fréquent selon les organisations
- Astreintes
- Possibles
- Orientation
- Très technique
- Référentiel ANSSI proche
- Administrateur de solutions de sécurité
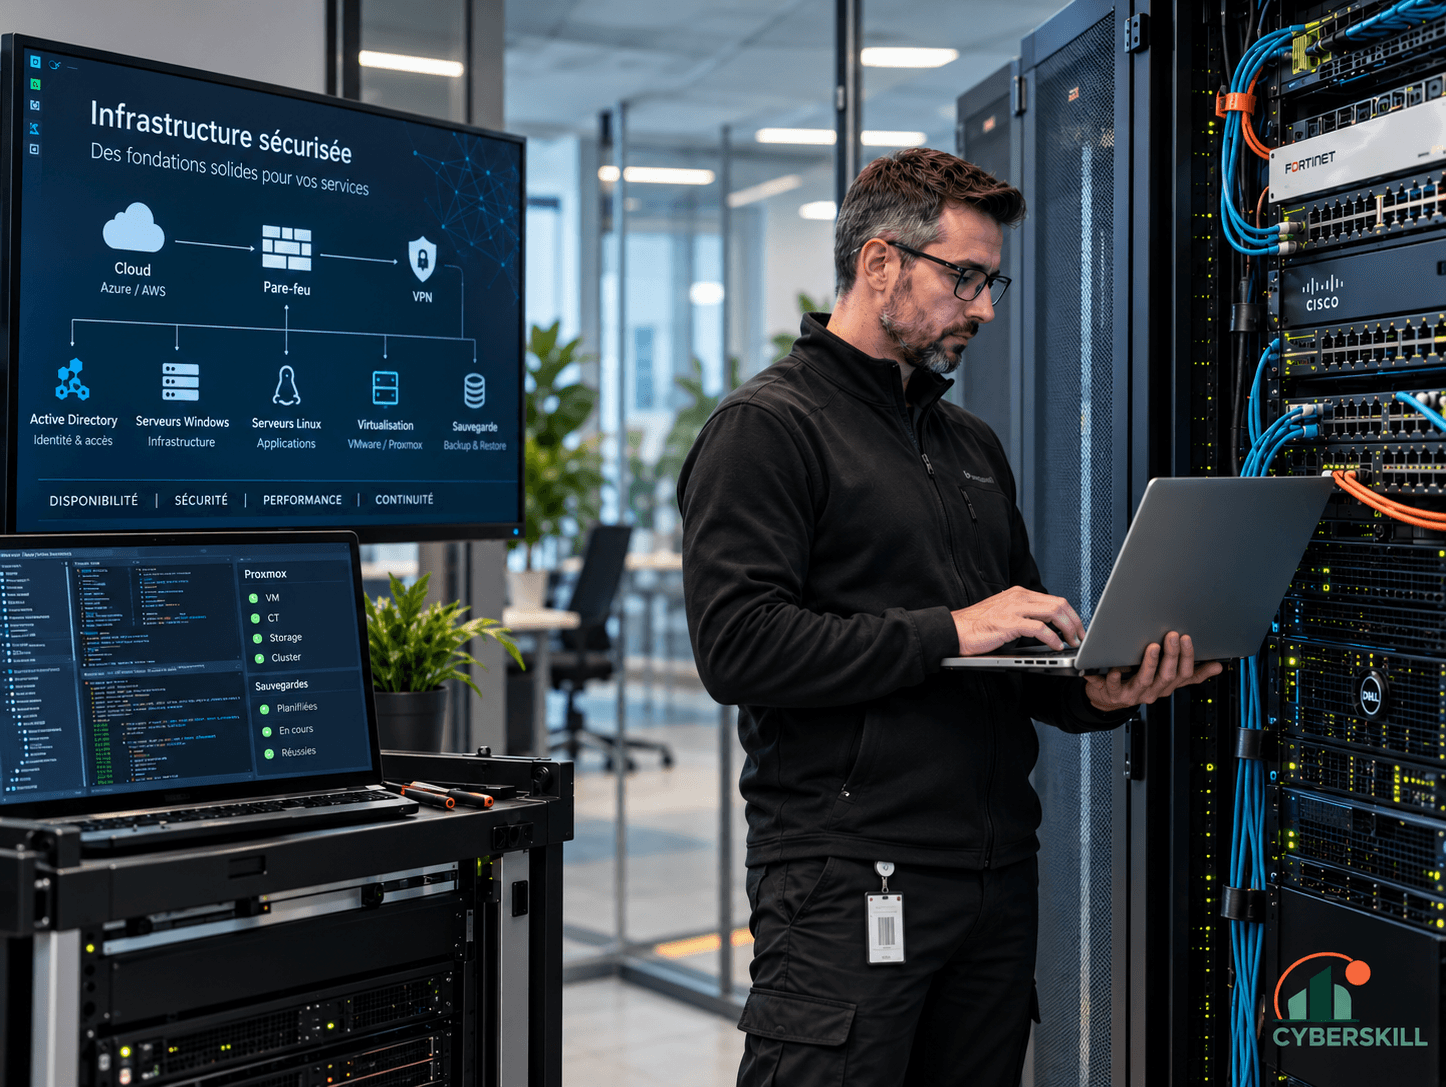
Qu’est-ce qu’un administrateur d’infrastructures de sécurité ?
L’administrateur d’infrastructures de sécurité est chargé de maintenir une infrastructure informatique disponible, performante et surtout sécurisée.
Il intervient à la frontière de plusieurs univers : administration système, réseau, cybersécurité, identité, cloud, virtualisation et supervision.
Dans une entreprise moderne, le système d’information ne se résume plus à quelques serveurs placés dans une salle informatique. Il peut comprendre des machines Windows et Linux, Microsoft 365, Active Directory ou Entra ID, des services cloud, des réseaux Wi-Fi, des VPN, des pare-feu, des applications SaaS, des hyperviseurs, des conteneurs, des postes nomades et des systèmes de sauvegarde.
Le rôle de l’administrateur d’infrastructures de sécurité consiste à faire fonctionner cet ensemble tout en réduisant les possibilités d’attaque.
En une phrase : il construit et exploite les fondations techniques sur lesquelles repose la sécurité de l’entreprise.
L’ANSSI utilise notamment le profil d’« administrateur de solutions de sécurité » dans son panorama des métiers cyber. Le métier présenté ici est volontairement plus large et intègre la sécurisation des systèmes, réseaux et infrastructures.
Les autres appellations
Selon les entreprises, on peut rencontrer :
- Administrateur sécurité
- Administrateur systèmes et sécurité
- Administrateur systèmes et réseaux sécurisé
- Administrateur infrastructure
- Administrateur cybersécurité
- Administrateur de solutions de sécurité
- Security Administrator
- Infrastructure Security Engineer
- Systems Security Administrator
- Ingénieur systèmes et sécurité junior
- SecOps Engineer
Ces intitulés ne recouvrent pas toujours exactement le même périmètre.
À quoi sert-il concrètement ?
Prenons une entreprise de 500 collaborateurs.
Elle utilise :
- Active Directory
- Microsoft 365
- Plusieurs dizaines de serveurs
- Des machines Linux
- Des équipements réseau
- VMware, Hyper-V ou Proxmox
- Des pare-feu
- Des VPN
- Une solution EDR
- Un SIEM
- Des sauvegardes
- Azure ou AWS
Une vulnérabilité critique vient d’être publiée sur un service utilisé par l’entreprise.
Il faut déterminer si l’entreprise est exposée, identifier les serveurs concernés, corriger la vulnérabilité, surveiller les journaux, vérifier qu’aucune compromission n’a déjà eu lieu et documenter l’intervention.
C’est typiquement le genre de situation dans laquelle intervient l’administrateur d’infrastructures de sécurité.
Ses principales missions
- Sécuriser les serveurs
Il applique des configurations de durcissement à Windows et Linux : suppression des services inutiles, limitation des privilèges, contrôle des accès, mises à jour, chiffrement et journalisation.
- Protéger les identités
Il intervient sur Active Directory, Entra ID, les comptes à privilèges, les politiques de mots de passe, MFA, PAM et la gestion des droits.
- Sécuriser le réseau
Il configure ou participe à la configuration des VLAN, ACL, VPN, firewalls, IDS/IPS, proxies, filtrage DNS et de la segmentation réseau.
- Maintenir les solutions de sécurité
Il peut administrer EDR/XDR, antivirus, scanners de vulnérabilités, solutions de sauvegarde, SIEM, bastions, systèmes PAM et solutions de chiffrement.
- Gérer les vulnérabilités
Il identifie les équipements vulnérables, évalue leur criticité et planifie leur correction.
- Participer à la détection des incidents
Une activité inhabituelle apparaît sur un serveur ? Il analyse les journaux, les connexions et les processus suspects.
- Garantir les sauvegardes
La cybersécurité ne consiste pas uniquement à empêcher une attaque : il faut également être capable d’y survivre. L’administrateur contrôle donc régulièrement les sauvegardes et surtout leur capacité réelle de restauration.
- Documenter
Une infrastructure non documentée est une infrastructure difficile à maintenir et encore plus difficile à défendre.
Les technologies à connaître
Systèmes
- Windows Server
- Linux
- Active Directory
- Entra ID
Réseau
- TCP/IP
- DNS
- DHCP
- VLAN
- VPN
- Routing
- NAT
- 802.1X
Sécurité
- Firewall
- WAF
- IDS/IPS
- EDR/XDR
- PAM
- MFA
- SIEM
Virtualisation
- VMware
- Hyper-V
- Proxmox
Cloud
- Microsoft Azure
- AWS
- Microsoft 365
Automatisation
- PowerShell
- Bash
- Python
- Ansible
Il n’est évidemment pas nécessaire de maîtriser tous ces produits avant de commencer le métier.
La compétence fondamentale reste la compréhension du fonctionnement d’une infrastructure.
Les qualités humaines
Les meilleurs administrateurs sécurité ne sont pas uniquement de bons techniciens. Ils sont généralement :
- Rigoureux
- Curieux
- Méthodiques
- Capables de garder leur calme
- Autonomes
- Capables de chercher une information
- Conscients de leurs limites
- Capables de documenter leurs actions
- Capables d’expliquer un risque à un non-technicien
Quel niveau faut-il pour commencer ?
Un Bac+2 ou Bac+3 informatique constitue une excellente base.
Mais une reconversion est parfaitement envisageable à condition d’acquérir auparavant de solides fondamentaux :
- Systèmes
- Réseau
- Virtualisation
- Linux
- Windows
- Notions de cybersécurité
La certification RNCP38823 « Expert en architectures systèmes, réseaux et sécurité informatique » est actuellement active jusqu’au 27 mars 2028 et comporte notamment un bloc dédié au pilotage de la sécurité de l’infrastructure informatique.
Peut-on faire ce métier en reconversion ?
Oui.
C’est même l’un des chemins vers la cybersécurité les plus cohérents pour une personne venant de l’IT.
Exemples de trajectoires
- Technicien support
- Administrateur systèmes
- Administrateur infrastructure sécurité
- Technicien réseau
- Administrateur réseau
- Administrateur sécurité
- Administrateur système
- Administrateur sécurité
- Ingénieur cybersécurité
Pour quelqu’un sans expérience informatique, une étape d’apprentissage des fondamentaux systèmes et réseaux est fortement recommandée.
Où travaille-t-il ?
Partout où existe une infrastructure informatique :
- ESN
- Cabinets cyber
- Banques
- Assurances
- Industrie
- Santé
- Énergie
- Administrations
- Défense
- Télécommunications
- PME
- Grands groupes
- Hébergeurs et opérateurs cloud
Avantages et contraintes du métier
- Très grande variété technique
- Forte proximité avec les infrastructures réelles
- Nombreuses évolutions professionnelles
- Compétences transférables
- Excellent métier pour entrer dans la cybersécurité
- Possibilité de se spécialiser ensuite
- Astreintes possibles
- Incidents parfois urgents
- Nécessité d’apprendre en permanence
- Responsabilité importante
- Erreur de configuration potentiellement lourde de conséquences
Profil du métier
- Technique5/5
- Analyse4/5
- Développement2/5
- Réglementaire2/5
- Communication3/5
- Management2/5
Profil indicatif, harmonisé sur six axes communs à toutes les fiches afin de permettre la comparaison entre métiers.
Compétences indispensables
| Compétence | Importance |
|---|---|
| Administration Windows/Linux | |
| Réseau TCP/IP | |
| Sécurité des systèmes | |
| Active Directory | |
| Firewalls et segmentation | |
| Virtualisation | |
| Analyse de logs | |
| Cloud | |
| Automatisation | |
| Pentest | |
| Gouvernance cyber |
Une journée type
- 08h45Surveillance
Consultation des alertes EDR, SIEM et outils de supervision.
- 09h15Vulnérabilité critique
Une CVE importante vient d’être publiée. Identification des machines concernées.
- 10h30Réunion infrastructure
Échange avec les administrateurs systèmes, réseau et l’équipe sécurité.
- 11h00Durcissement
Modification d’une GPO Active Directory afin de renforcer certaines règles de sécurité.
- 14h00Firewall
Ajout puis validation d’une nouvelle règle d’accès.
- 15h00Investigation
Analyse d’une connexion inhabituelle détectée sur un serveur.
- 16h00Sauvegardes
Test de restauration d’une VM.
- 17h00Documentation
Mise à jour du dossier d’exploitation et clôture des tickets.
Aucune journée n’est exactement identique à la précédente.
Salaire
- Début de carrièreÀ partir de 3 080 € brut / moisRepère Onisep pour le métier proche d’expert en sécurité informatique.
- Famille « infrastructures et systèmes » (médiane cadres)55 k€ brut / anApec 2025. Famille qui regroupe notamment administrateur système, architecte infrastructures et ingénieur système.
- 80 % des cadres de cette familleEntre 41 et 85 k€ brut / anApec 2025, tous niveaux d’expérience confondus.
Il n’existe pas de grille officielle propre à cet intitulé. Les repères ci-dessus encadrent le métier par le bas (salaire débutant Onisep) et par la famille de métiers Apec la plus proche. Le niveau réel dépend de l’expérience, de la région, du secteur, de la taille de l’entreprise et du périmètre technique réel du poste.
Les rémunérations présentées sont des ordres de grandeur issus de sources publiques, et non une promesse salariale. Le niveau réel dépend du périmètre du poste, du secteur, de la région et de l’expérience.
Pour comparer cette rémunération avec celles des autres métiers, consultez la grille des salaires en cybersécurité en France.
Évolutions professionnelles
- Administrateur sécurité
- Ingénieur cybersécurité
- Expert sécurité / SecOps
- Architecte sécurité
- Responsable sécurité / RSSI
D’autres bifurcations sont possibles vers
- SOC
- Cloud security
- DevSecOps
- Pentest
- Architecture
- IAM
- Forensic
Le marché de la cybersécurité en France
L’Observatoire des métiers de la cybersécurité de l’ANSSI a analysé plus de 23 000 offres d’emploi cyber publiées en France entre juin 2023 et juin 2024. Les besoins concernent des profils techniques mais aussi la gouvernance, le risque, la réponse à incident et le management.
L’Onisep recense de son côté près de 23 200 offres en 2024, soit une hausse de 49 % en cinq ans, avec un revenu moyen de 3 300 € brut par mois et 77 % de recrutements en CDI. Les métiers cyber sont présents dans l’ensemble des secteurs confrontés à la protection de systèmes et de données.
Au niveau européen, l’ENISA a publié en 2022 le European Cybersecurity Skills Framework (ECSF), qui ramène l’ensemble du secteur à douze profils de référence. Ce cadre commun aide à comparer des intitulés de poste souvent flottants d’une entreprise à l’autre.
🎓 Notre sélection
Notre sélection pour devenir Administrateur d’infrastructures de sécurité
KLE FORMATIONS — Parcours Administrateur d’infrastructures de sécurité
Cyberskill a sélectionné le parcours de reconversion proposé par KLE FORMATIONS pour sa forte orientation systèmes, réseaux et sécurité et sa pédagogie centrée sur la pratique.
Le parcours actuellement présenté par KLE dure environ trois mois et couvre notamment les fondamentaux IT, la sécurisation des systèmes et réseaux, la détection et la défense ainsi qu’une initiation à la sécurité offensive.
Pourquoi nous l’avons sélectionné
- Approche systèmes + réseau + cyber
- Environnements Windows et Linux
- Détection et analyse d’incidents
- Sécurité offensive pour comprendre les attaquants
- Nombreux travaux pratiques
- Projet final
- Parcours spécifiquement conçu pour la reconversion
Cyberskill et KLE FORMATIONS sont partenaires.
Ce métier est-il fait pour moi ?
Huit affirmations tirées des attentes réelles du métier de administrateur d’infrastructures de sécurité. Résultat indicatif, destiné à vous aider à vous situer — ce n’est ni un test psychométrique ni un critère de recrutement.
0 / 8 affirmations renseignées
Questions fréquentes
Faut-il savoir coder ?
Non. Savoir automatiser avec PowerShell, Bash ou Python devient cependant très utile.
Linux est-il indispensable ?
Il est fortement recommandé d’en connaître les fondamentaux.
Faut-il être bon en mathématiques ?
Non. Le raisonnement logique et la compréhension des systèmes sont généralement beaucoup plus importants.
Est-ce un métier accessible après 40 ans ?
Oui. L’expérience professionnelle, la méthode et la capacité à résoudre des problèmes peuvent même devenir des avantages.
Quelle différence avec un administrateur système ?
L’administrateur système vise avant tout le fonctionnement des systèmes. L’administrateur d’infrastructures de sécurité ajoute une forte dimension de protection, contrôle, durcissement, détection et gestion du risque.
Faut-il maîtriser tous les outils cités avant de commencer ?
Non. Il n’est pas nécessaire de maîtriser tous ces produits avant de commencer le métier : la compétence fondamentale reste la compréhension du fonctionnement d’une infrastructure.
Quel niveau d’études faut-il pour commencer ?
Un Bac+2 ou Bac+3 informatique constitue une excellente base. Une reconversion reste parfaitement envisageable à condition d’acquérir auparavant de solides fondamentaux en systèmes, réseau, virtualisation, Linux, Windows et cybersécurité.
Ce métier comporte-t-il des astreintes ?
Des astreintes sont possibles selon les organisations, et certains incidents doivent être traités dans l’urgence.
Combien gagne un administrateur d’infrastructures de sécurité ?
Il n’existe pas de grille officielle unique pour cet intitulé. À titre de repère, l’Onisep indique un salaire débutant à partir de 3 080 € brut par mois pour le métier proche d’expert en sécurité informatique. Ces montants sont des ordres de grandeur et non une promesse salariale.
Vers quels métiers peut-on évoluer ensuite ?
Vers ingénieur cybersécurité, expert sécurité / SecOps, architecte sécurité puis responsable sécurité ou RSSI. D’autres bifurcations sont possibles vers le SOC, la sécurité cloud, le DevSecOps, le pentest, l’architecture, l’IAM ou le forensic.
Existe-t-il une certification reconnue pour ce métier ?
La certification RNCP38823 « Expert en architectures systèmes, réseaux et sécurité informatique » est active jusqu’au 27 mars 2028 et comporte notamment un bloc dédié au pilotage de la sécurité de l’infrastructure informatique.
Offres d’emploi
Aucune offre n’est publiée sur Cyberskill pour le moment. Les offres administrateur d’infrastructures de sécurité apparaîtront ici dès l’ouverture de notre espace emploi.
Sources
- OnisepFiche métier « Expert / Experte en sécurité informatique » — missions et salaire débutant
- ApecLes rémunérations des cadres dans 111 familles de métiers — famille « Les métiers des infrastructures et systèmes informatiques » : médiane 55 k€, 80 % entre 41 et 85 k€
- France CompétencesRNCP38823 — « Expert en architectures systèmes, réseaux et sécurité informatique » (certificateur Ingétis, enregistrement valable jusqu’au 27/03/2028), bloc RNCP38823BC03 « Piloter la sécurité de l’infrastructure informatique »
- ANSSIObservatoire des métiers — enquête 2025 : « Les professionnels de la cybersécurité ». 4e édition, plus de 23 000 offres d’emploi analysées entre juin 2023 et juin 2024
- OnisepDécouvrir les métiers de la cybersécurité : près de 23 200 offres en 2024 (+49 % en cinq ans), revenu moyen de 3 300 € brut par mois, 77 % de recrutements en CDI
- ENISAEuropean Cybersecurity Skills Framework (ECSF) — Role Profiles : les douze profils métiers cyber de référence au niveau européen