
Gouvernance, risques et conformité
Univers :GRCManagement & Pilotage (connexe)
Manager Cybersécurité GRC : gouvernance, risques et conformité
Il organise la sécurité à l’échelle de l’entreprise et transforme des problématiques techniques en risques compréhensibles.
Le métier en bref
- Famille métier
- Gouvernance, risques et conformité
- GRC signifie
- Governance, Risk & Compliance
- Salaire (repère)
- 55 à 72 k€ confirmé, 72 à 95 k€ senior
- Reconversion
- Oui, notamment depuis le conseil, la gestion de projet, l’IT ou la conformité
- Orientation
- Analyse, organisation et pilotage
- Référentiels clés
- ISO/IEC 27001, ISO/IEC 27005, EBIOS Risk Manager, NIS2
Quel est son rôle ?
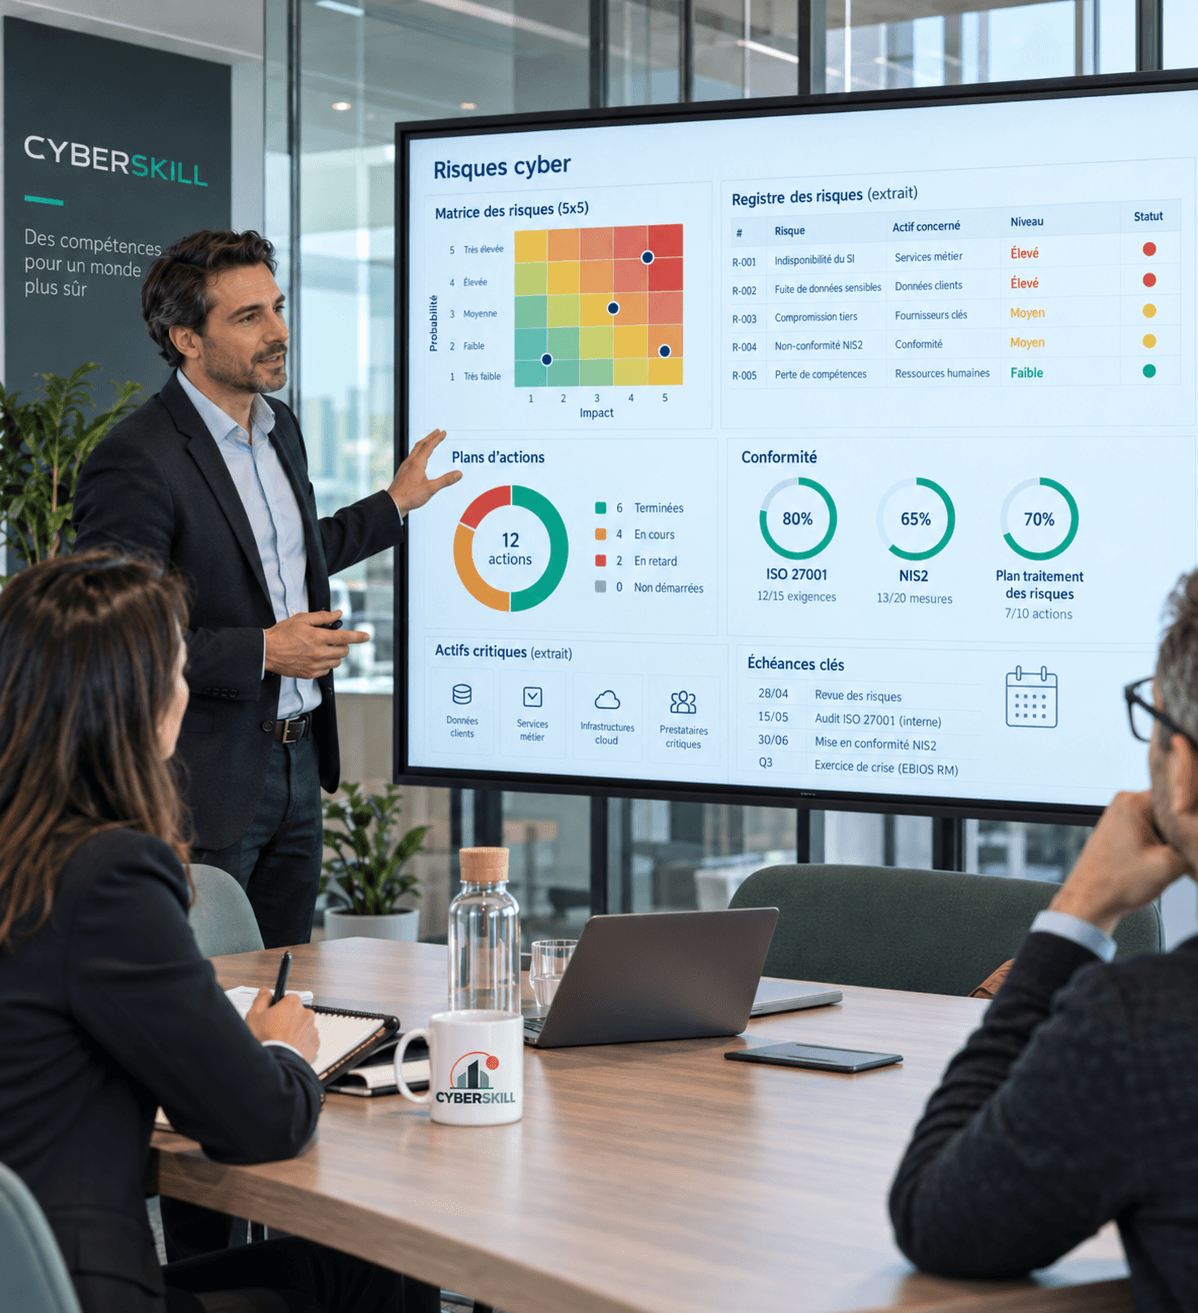
Le Manager Cybersécurité GRC organise la sécurité à l’échelle de l’entreprise. Contrairement à un analyste SOC ou un administrateur sécurité, son quotidien n’est pas centré sur la configuration d’équipements.
Sa question fondamentale : l’organisation maîtrise-t-elle réellement ses risques cyber ?
Le Manager GRC fait le lien entre :
- Les risques
- Les métiers
- La direction
- L’IT
- Les équipes cyber
- Les auditeurs
- Les clients
- Les fournisseurs
- Les autorités réglementaires
Il transforme des problématiques techniques en risques compréhensibles par l’entreprise.
Ses principales missions
- Gouvernance
Définir les politiques et règles de sécurité.
- Gestion des risques
Identifier les actifs critiques, les menaces, les vulnérabilités, les scénarios de risque et les impacts, puis définir un traitement approprié.
- SMSI
Participer à la conception et au pilotage d’un Système de Management de la Sécurité de l’Information.
- ISO 27001
Préparer et maintenir une démarche conforme à ISO/IEC 27001.
- Analyse de risques
Utiliser des méthodes telles qu’EBIOS Risk Manager.
- Conformité
Suivre les exigences applicables : NIS2, DORA selon secteur, RGPD, exigences contractuelles, normes ISO et politiques groupe.
- Audit
Préparer ou réaliser des audits internes et suivre les plans d’actions.
- Risques fournisseurs
Évaluer les prestataires et services cloud.
- Continuité
Participer au PCA, au PRA et aux exercices de crise.
- Sensibilisation
Faire évoluer la culture sécurité de l’organisation.
Les référentiels à connaître
- ISO/IEC 27001
- ISO/IEC 27002
- ISO/IEC 27005
- EBIOS Risk Manager
- NIS2
- DORA selon secteur
- RGPD
- ISO 22301
- NIST Cybersecurity Framework
- CIS Controls
Personne ne mémorise chaque ligne de tous ces référentiels.
L’important est de savoir les interpréter et les appliquer dans un contexte réel.
Le Manager GRC est-il un technicien ?
Oui et non.
Il n’est généralement pas celui qui configure le firewall.
Mais il doit comprendre suffisamment la technologie pour évaluer les risques associés à :
- Un Active Directory
- Un cloud
- Un VPN
- Une API
- Une base de données
- Un compte administrateur
- Une sauvegarde
- Un fournisseur SaaS
Un GRC totalement déconnecté de la technique risque rapidement de produire de la conformité sur papier plutôt que de la sécurité réelle.
Profil recherché
Très adapté aux personnes qui aiment :
- Analyser
- Structurer
- Écrire
- Comprendre les organisations
- Communiquer
- Gérer des projets
- Argumenter
- Travailler avec plusieurs métiers
Reconversion
La GRC est particulièrement adaptée à certains profils en reconversion :
- Chefs de projets
- Consultants
- Administrateurs IT expérimentés
- Qualiticiens
- Auditeurs
- Juristes avec culture numérique
- Ingénieurs
- Responsables métiers
- Professionnels conformité / risque
Certifications utiles
- EBIOS Risk Manager
- ISO 27005 Risk Manager
- ISO 27001 Lead Implementer
- ISO 27001 Lead Auditor
- CISM
- CRISC
- CISSP (profils expérimentés)
Profil du métier
- Technique3/5
- Analyse5/5
- Développement1/5
- Réglementaire5/5
- Communication5/5
- Management4/5
Profil indicatif, harmonisé sur six axes communs à toutes les fiches. L’axe « Développement » n’est pas documenté dans la fiche source : il reflète ici le caractère non développeur du poste.
Compétences et niveaux attendus
| Compétence | Importance |
|---|---|
| Technique | |
| Analyse | |
| Réglementaire | |
| Documentation | |
| Communication | |
| Management |
Une journée type
- 09h00Comité sécurité
- 10h00Analyse de risques sur une nouvelle application
- 11h30Réunion avec un fournisseur SaaS
- 14h00Mise à jour du plan de traitement des risques
- 15h00Préparation d’un audit ISO 27001
- 16h00Présentation d’indicateurs au RSSI
- 17h00Suivi d’un plan de remédiation
Salaire
- Confirmé55 à 72 k€ brut / an
- Senior72 à 95 k€ brut / an
- DirectionAu-delàNiveaux plus élevés pour les responsabilités de direction.
Ordres de grandeur issus d’un baromètre français mis à jour en juillet 2026, complétés par la famille de métiers Apec la plus proche. Aucun repère junior fiable n’étant publié pour cet intitulé, il n’est pas affiché. La rémunération dépend de l’expérience, de la région, du secteur, de la taille de l’entreprise et du périmètre réel du poste.
Les rémunérations présentées sont des ordres de grandeur issus de sources publiques, et non une promesse salariale. Le niveau réel dépend du périmètre du poste, du secteur, de la région et de l’expérience.
Pour comparer cette rémunération avec celles des autres métiers, consultez la grille des salaires en cybersécurité en France.
Évolutions professionnelles
- Analyste risques / Consultant GRC
- Manager GRC
- Responsable sécurité / Responsable SMSI
- RSSI adjoint
- RSSI
- CISO / Directeur cybersécurité
Le marché de la cybersécurité en France
L’Observatoire des métiers de la cybersécurité de l’ANSSI a analysé plus de 23 000 offres d’emploi cyber publiées en France entre juin 2023 et juin 2024. Les besoins concernent des profils techniques mais aussi la gouvernance, le risque, la réponse à incident et le management.
L’Onisep recense de son côté près de 23 200 offres en 2024, soit une hausse de 49 % en cinq ans, avec un revenu moyen de 3 300 € brut par mois et 77 % de recrutements en CDI. Les métiers cyber sont présents dans l’ensemble des secteurs confrontés à la protection de systèmes et de données.
Au niveau européen, l’ENISA a publié en 2022 le European Cybersecurity Skills Framework (ECSF), qui ramène l’ensemble du secteur à douze profils de référence. Ce cadre commun aide à comparer des intitulés de poste souvent flottants d’une entreprise à l’autre.
🎓 Notre sélection
Notre sélection pour devenir Manager Cybersécurité GRC
KLE FORMATIONS — Manager Cybersécurité, Gouvernance, Risques & Conformité
Cyberskill recommande ce parcours aux personnes souhaitant se reconvertir vers la gouvernance cyber.
Le parcours actuellement publié par KLE est construit autour des fondamentaux IT et cyber, de la gouvernance, des risques, de la conformité et du pilotage.
Le métier est également particulièrement cohérent avec le bloc RNCP41976BC01 — Analyser les risques et auditer la sécurité d’un système d’information de la certification active RNCP41976 « Expert en cybersécurité et sécurité informatique ».
Pourquoi nous l’avons sélectionné
- Culture technique avant la gouvernance
- Gestion des risques
- Conformité
- Préparation au pilotage d’un SMSI
- Cas pratiques
- Approche reconversion
- Ouverture vers les fonctions RSSI
Cyberskill et KLE FORMATIONS sont partenaires.
Ce métier est-il fait pour moi ?
Huit affirmations tirées des attentes réelles du métier de manager cybersécurité grc. Résultat indicatif, destiné à vous aider à vous situer — ce n’est ni un test psychométrique ni un critère de recrutement.
0 / 8 affirmations renseignées
Questions fréquentes
Que signifie GRC ?
GRC signifie Governance, Risk & Compliance : gouvernance, risques et conformité.
Le Manager GRC est-il un technicien ?
Oui et non. Il n’est généralement pas celui qui configure le firewall, mais il doit comprendre suffisamment la technologie pour évaluer les risques associés à un Active Directory, un cloud, un VPN, une API, une base de données, un compte administrateur, une sauvegarde ou un fournisseur SaaS. Un GRC totalement déconnecté de la technique risque de produire de la conformité sur papier plutôt que de la sécurité réelle.
Quels référentiels faut-il connaître ?
ISO/IEC 27001, ISO/IEC 27002, ISO/IEC 27005, EBIOS Risk Manager, NIS2, DORA selon secteur, RGPD, ISO 22301, le NIST Cybersecurity Framework et les CIS Controls.
Faut-il connaître tous ces référentiels par cœur ?
Non. Personne ne mémorise chaque ligne de tous ces référentiels : l’important est de savoir les interpréter et les appliquer dans un contexte réel.
Qu’est-ce qu’un SMSI ?
Un Système de Management de la Sécurité de l’Information. Le Manager GRC participe à sa conception et à son pilotage.
Quelles certifications sont utiles ?
EBIOS Risk Manager, ISO 27005 Risk Manager, ISO 27001 Lead Implementer, ISO 27001 Lead Auditor, CISM, CRISC, et CISSP pour les profils plus expérimentés.
Quels profils se reconvertissent vers la GRC ?
Chefs de projets, consultants, administrateurs IT expérimentés, qualiticiens, auditeurs, juristes avec culture numérique, ingénieurs, responsables métiers et professionnels de la conformité ou du risque.
Combien gagne un Manager Cybersécurité GRC ?
Un baromètre français mis à jour en juillet 2026 situe les GRC Managers confirmés autour de 55 à 72 k€ et les profils seniors autour de 72 à 95 k€, avec des niveaux plus élevés pour les responsabilités de direction. Ces ordres de grandeur varient fortement selon la région, le secteur et le périmètre réel du poste.
Quelle différence avec un RSSI ?
Le Manager GRC structure la gouvernance, l’analyse des risques et la conformité. Le RSSI porte la stratégie de sécurité, arbitre les investissements et pilote la crise. La GRC constitue d’ailleurs l’une des trajectoires les plus fréquentes vers le poste de RSSI.
Le Manager GRC s’occupe-t-il aussi des fournisseurs ?
Oui. L’évaluation des prestataires et des services cloud fait partie de ses missions, au même titre que la continuité d’activité (PCA, PRA, exercices de crise) et la sensibilisation.
Offres d’emploi
Aucune offre n’est publiée sur Cyberskill pour le moment. Les offres manager cybersécurité grc apparaîtront ici dès l’ouverture de notre espace emploi.
Sources
- Baromètre salaires cyberBaromètre français des salaires cybersécurité — mise à jour juillet 2026 (GRC Manager)Référence transmise par la rédaction Cyberskill ; lien public à confirmer avant publication.
- ApecLes rémunérations des cadres dans 111 familles de métiers — famille « Les métiers de la sécurité informatique » : médiane 60 k€, 80 % entre 43 et 99 k€
- France CompétencesRNCP41976 — « Expert en cybersécurité et sécurité informatique » (certificateur EPSI, niveau 7), bloc RNCP41976BC01 « Analyser les risques et auditer la sécurité d’un système d’information »
- ANSSIObservatoire des métiers — enquête 2025 : « Les professionnels de la cybersécurité ». 4e édition, plus de 23 000 offres d’emploi analysées entre juin 2023 et juin 2024
- OnisepDécouvrir les métiers de la cybersécurité : près de 23 200 offres en 2024 (+49 % en cinq ans), revenu moyen de 3 300 € brut par mois, 77 % de recrutements en CDI
- ENISAEuropean Cybersecurity Skills Framework (ECSF) — Role Profiles : les douze profils métiers cyber de référence au niveau européen