
Sécurité offensive / Red Team
Univers :Offensive SecurityArchitecture & Engineering (connexe)
Pentester : le métier de hacker éthique expliqué
Il attaque un système avec l’autorisation de son propriétaire, afin d’en découvrir les faiblesses avant un véritable cybercriminel.
Le métier en bref
- Famille métier
- Sécurité offensive / Red Team
- Autre appellation
- Hacker / hackeuse éthique (Onisep)
- Niveau d’accès
- Généralement à partir de Bac+3
- Salaire (repère)
- Environ 46 160 € brut / an en moyenne nationale
- Reconversion
- Possible, mais rarement le métier cyber le plus simple sans bases informatiques
- Cadre
- Autorisation écrite et règles d’engagement obligatoires
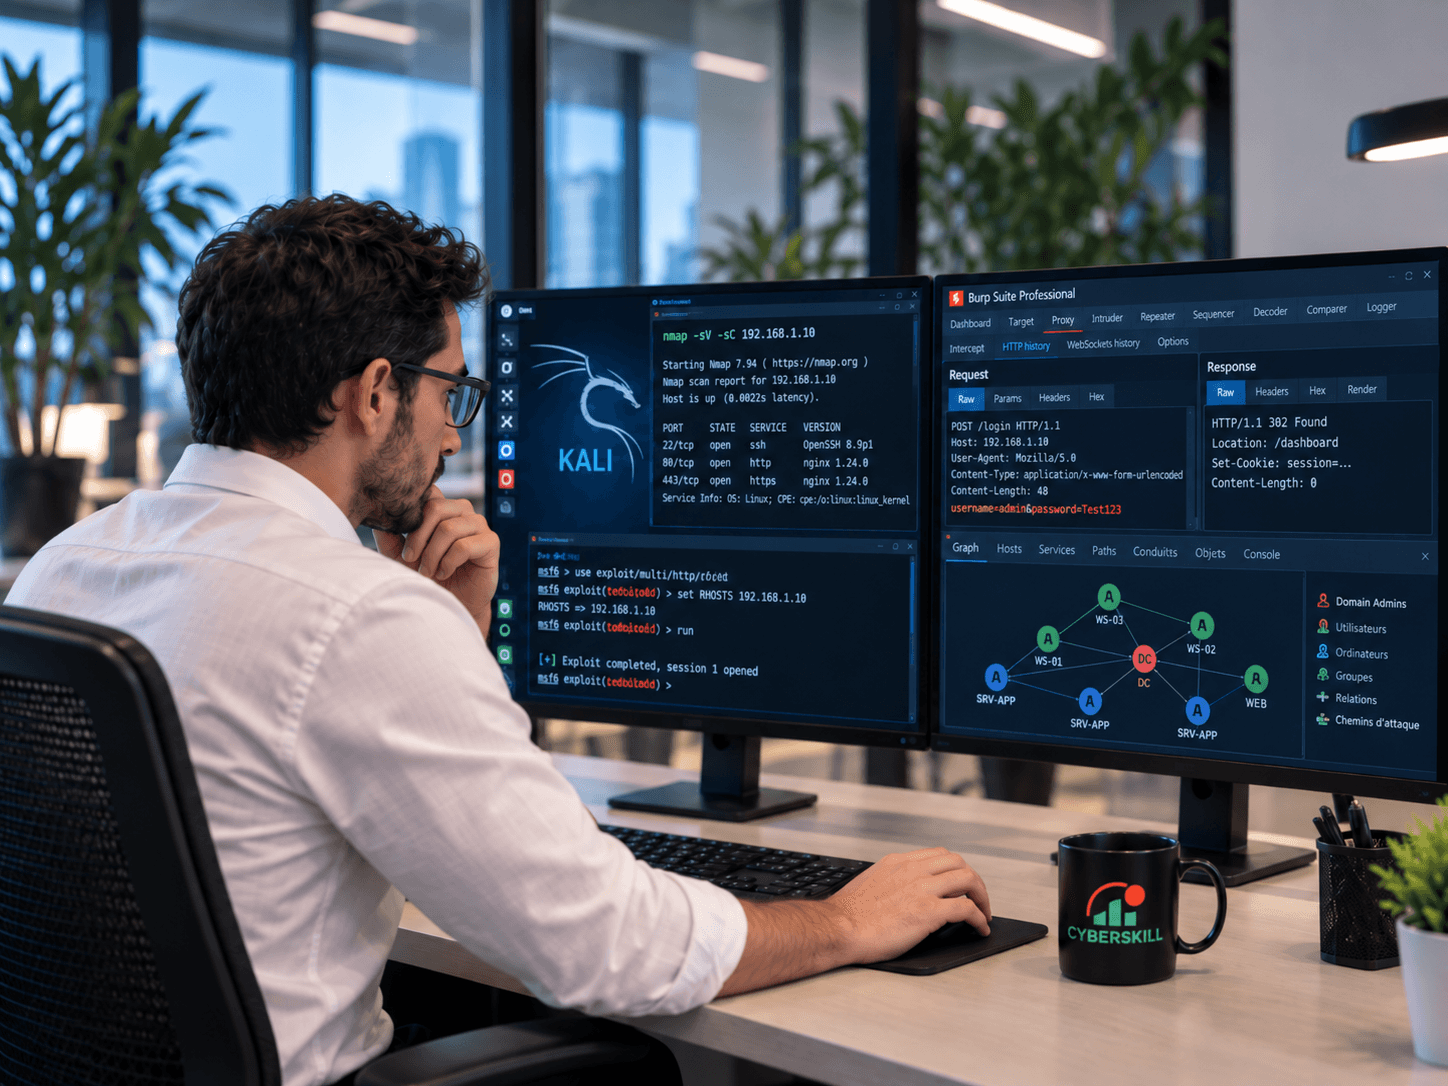
Un hacker… mais autorisé
Le pentester attaque volontairement un système informatique avec l’autorisation de son propriétaire afin d’en découvrir les faiblesses avant qu’un véritable cybercriminel ne les exploite.
L’Onisep classe également ce métier sous l’appellation hacker/hackeuse éthique et situe généralement son accès à partir de Bac+3.
La différence essentielle entre un attaquant et un pentester tient notamment au cadre d’intervention. Avant un test, les règles doivent préciser :
- Le périmètre
- Les machines concernées
- Les horaires
- Les techniques autorisées
- Les techniques interdites
- Les contacts d’urgence
- La période du test
Sans autorisation, ce n’est plus un pentest.
Types de pentest
- Pentest Web
Applications et API.
- Infrastructure
Serveurs et équipements réseau.
- Active Directory
Domaine Windows et identités.
- Wi-Fi
Réseaux sans fil.
- Cloud
AWS, Azure ou GCP.
- Mobile
Applications Android/iOS.
- Red Team
Simulation plus large d’un véritable attaquant avec des objectifs déterminés.
Outils
- Kali Linux
- Nmap
- Burp Suite
- Metasploit
- BloodHound
- Impacket
- Wireshark
- Hashcat
- John the Ripper
- Gobuster
- ffuf
Un bon pentester ne se résume cependant pas à une collection d’outils. Il doit comprendre ce que fait chaque outil.
Faut-il savoir programmer ?
Il n’est pas nécessaire d’être développeur professionnel.
Mais connaître :
- Python
- Bash
- PowerShell
- JavaScript
- Notions de C
peut devenir extrêmement utile.
Certifications recherchées
- OSCP
- eJPT
- PNPT
- CRTO
- OSEP
- OSWE
- Burp Suite / Web Security Academy
Une certification ne transforme toutefois pas automatiquement quelqu’un en bon pentester. La pratique reste essentielle.
Reconversion
Possible, mais attention : le pentest est rarement le métier cyber le plus simple pour commencer sans bases informatiques.
Une trajectoire cohérente peut être :
- Support / systèmes / réseau
- Administration
- Sécurité
- Pentest
Ou via une formation intensive complétée par énormément de pratique personnelle :
- Hack The Box
- TryHackMe
- PortSwigger Academy
- CTF
- Labs Active Directory
Profil du métier
- Technique5/5
- Analyse5/5
- Développement4/5
- Réglementaire2/5
- Communication4/5
- Management1/5
Profil indicatif, harmonisé sur six axes communs à toutes les fiches. L’axe « Communication » reprend le niveau de reporting attendu ; « Réglementaire » et « Management » ne sont pas documentés dans la fiche source.
Compétences indispensables
| Compétence | Importance |
|---|---|
| Réseau | |
| Linux | |
| Web | |
| Windows / Active Directory | |
| Scripting | |
| Rédaction | |
| Cryptographie | |
| Cloud |
Une journée type
- Étape 1Cadrage
Définition des règles d’engagement.
- Étape 2Reconnaissance
Recherche d’informations sur la cible.
- Étape 3Énumération
Identification des services, comptes, technologies et points d’entrée.
- Étape 4Recherche de vulnérabilités
Analyse manuelle et automatisée.
- Étape 5Exploitation
Tentative d’exploitation contrôlée.
- Étape 6Élévation de privilèges
Recherche de droits supplémentaires.
- Étape 7Mouvement latéral
Dans certains tests internes, tentative de progression vers d’autres systèmes.
- Étape 8Preuves
Collecte limitée permettant de démontrer l’impact.
- Étape 9Nettoyage
Suppression des artefacts utilisés durant la mission.
- Étape 10Rapport
Probablement l’une des étapes les plus importantes.
La fiche métier du pentester suit le déroulé d’une mission plutôt qu’une journée type. L’Onisep décrit également reconnaissance, plan d’action, réalisation du test et restitution au client parmi les composantes du métier.
Salaire
- Moyenne nationaleEnviron 46 160 € brut / anIndeed, au 6 septembre 2026, sur son échantillon de salaires, avec une forte dispersion.
Aucune grille junior/senior fiable n’est publiée pour cet intitulé : seule une moyenne nationale est reprise ici, et elle recouvre une très forte dispersion. Le travail en freelance est possible après une expérience suffisante, mais les revenus correspondants ne sont pas documentés publiquement. La rémunération dépend de l’expérience, de la spécialisation, de la région, du secteur et de certaines expertises rares.
Les rémunérations présentées sont des ordres de grandeur issus de sources publiques, et non une promesse salariale. Le niveau réel dépend du périmètre du poste, du secteur, de la région et de l’expérience.
Pour comparer cette rémunération avec celles des autres métiers, consultez la grille des salaires en cybersécurité en France.
Évolutions professionnelles
Le pentest se pratique rarement comme un premier métier informatique. Une trajectoire cohérente passe généralement par l’administration.
- Support / systèmes / réseau
- Administration
- Sécurité
- Pentest
Ou via une formation intensive complétée par beaucoup de pratique personnelle
- Hack The Box
- TryHackMe
- PortSwigger Academy
- CTF
- Labs Active Directory
Le marché de la cybersécurité en France
L’Observatoire des métiers de la cybersécurité de l’ANSSI a analysé plus de 23 000 offres d’emploi cyber publiées en France entre juin 2023 et juin 2024. Les besoins concernent des profils techniques mais aussi la gouvernance, le risque, la réponse à incident et le management.
L’Onisep recense de son côté près de 23 200 offres en 2024, soit une hausse de 49 % en cinq ans, avec un revenu moyen de 3 300 € brut par mois et 77 % de recrutements en CDI. Les métiers cyber sont présents dans l’ensemble des secteurs confrontés à la protection de systèmes et de données.
Au niveau européen, l’ENISA a publié en 2022 le European Cybersecurity Skills Framework (ECSF), qui ramène l’ensemble du secteur à douze profils de référence. Ce cadre commun aide à comparer des intitulés de poste souvent flottants d’une entreprise à l’autre.
🎓 Notre sélection
Notre sélection pour devenir Pentester
KLE FORMATIONS — Conduire des tests d’intrusion
KLE propose actuellement un parcours de 20 jours couvrant notamment le pentest infrastructure, Web et Active Directory, avec les méthodologies OWASP et PTES.
Pourquoi nous l’avons sélectionné
- Infrastructure
- Web
- Active Directory
- Reconnaissance
- Exploitation
- Méthodologie
- Rédaction d’un rapport
- Cadre légal
Cyberskill et KLE FORMATIONS sont partenaires.
Ce métier est-il fait pour moi ?
Huit affirmations tirées des attentes réelles du métier de pentester / hacker éthique. Résultat indicatif, destiné à vous aider à vous situer — ce n’est ni un test psychométrique ni un critère de recrutement.
0 / 8 affirmations renseignées
Questions fréquentes
Pentester et hacker éthique, est-ce la même chose ?
Les termes sont souvent utilisés comme synonymes, même si « hacker éthique » peut recouvrir un périmètre plus large.
Peut-on travailler à son compte ?
Oui, après acquisition d’une expérience suffisante.
Kali Linux est-il obligatoire ?
Non, mais c’est une distribution extrêmement répandue dans le domaine.
Le pentester passe-t-il ses journées à pirater ?
Non. Une part importante du travail concerne le cadrage, l’analyse, la documentation et la restitution.
Quel cadre légal encadre un test d’intrusion ?
Avant un test, les règles doivent préciser le périmètre, les machines concernées, les horaires, les techniques autorisées, les techniques interdites, les contacts d’urgence et la période du test. Sans autorisation, ce n’est plus un pentest.
Quelles sont les grandes étapes d’un pentest ?
Cadrage, reconnaissance, énumération, recherche de vulnérabilités, exploitation, élévation de privilèges, mouvement latéral, collecte de preuves, nettoyage et rapport.
Quels types de pentest existe-t-il ?
Pentest Web (applications et API), infrastructure (serveurs et équipements réseau), Active Directory, Wi-Fi, cloud (AWS, Azure ou GCP), mobile (Android/iOS) et Red Team, qui simule plus largement un véritable attaquant avec des objectifs déterminés.
Faut-il savoir programmer ?
Il n’est pas nécessaire d’être développeur professionnel, mais connaître Python, Bash, PowerShell, JavaScript et quelques notions de C peut devenir extrêmement utile.
Quelles certifications sont recherchées ?
OSCP, eJPT, PNPT, CRTO, OSEP, OSWE et les certifications Burp Suite / Web Security Academy selon les objectifs. Une certification ne transforme toutefois pas automatiquement quelqu’un en bon pentester : la pratique reste essentielle.
Combien gagne un pentester ?
Indeed affichait au 6 septembre 2026 une rémunération moyenne nationale d’environ 46 160 € brut/an pour le métier de pentester, avec une forte dispersion. La rémunération augmente fortement avec la spécialisation et l’expérience.
Le pentest est-il un bon métier pour une reconversion ?
C’est possible, mais le pentest est rarement le métier cyber le plus simple pour commencer sans bases informatiques. Une trajectoire support / systèmes / réseau, puis administration, puis sécurité, est plus cohérente.
Offres d’emploi
Aucune offre n’est publiée sur Cyberskill pour le moment. Les offres pentester / hacker éthique apparaîtront ici dès l’ouverture de notre espace emploi.
Sources
- IndeedRémunération moyenne nationale du pentester, relevée au 6 septembre 2026 sur l’échantillon de salaires déclarésRelevé daté sur une page d’agrégation dont le contenu évolue en continu : aucun lien profond stable ne peut être cité pour cette valeur.
- OnisepFiche métier hacker / hackeuse éthique — niveau d’accès et composantes du métier
- ENISAEuropean Cybersecurity Skills Framework — profil « Penetration Tester » (l’un des 12 profils européens)
- ANSSIObservatoire des métiers — enquête 2025 : « Les professionnels de la cybersécurité ». 4e édition, plus de 23 000 offres d’emploi analysées entre juin 2023 et juin 2024
- OnisepDécouvrir les métiers de la cybersécurité : près de 23 200 offres en 2024 (+49 % en cinq ans), revenu moyen de 3 300 € brut par mois, 77 % de recrutements en CDI
- ENISAEuropean Cybersecurity Skills Framework (ECSF) — Role Profiles : les douze profils métiers cyber de référence au niveau européen