
Réglementation
Cyber Resilience Act : les obligations de signalement sont entrées en vigueur le 11 septembre 2026
Le 11 septembre 2026, l’ENISA a mis en service la capacité opérationnelle initiale de la Single Reporting Platform, la plateforme unique de signalement prévue par le Cyber Resilience Act. À la même date, les obligations de signalement du règlement sont devenues applicables aux fabricants.
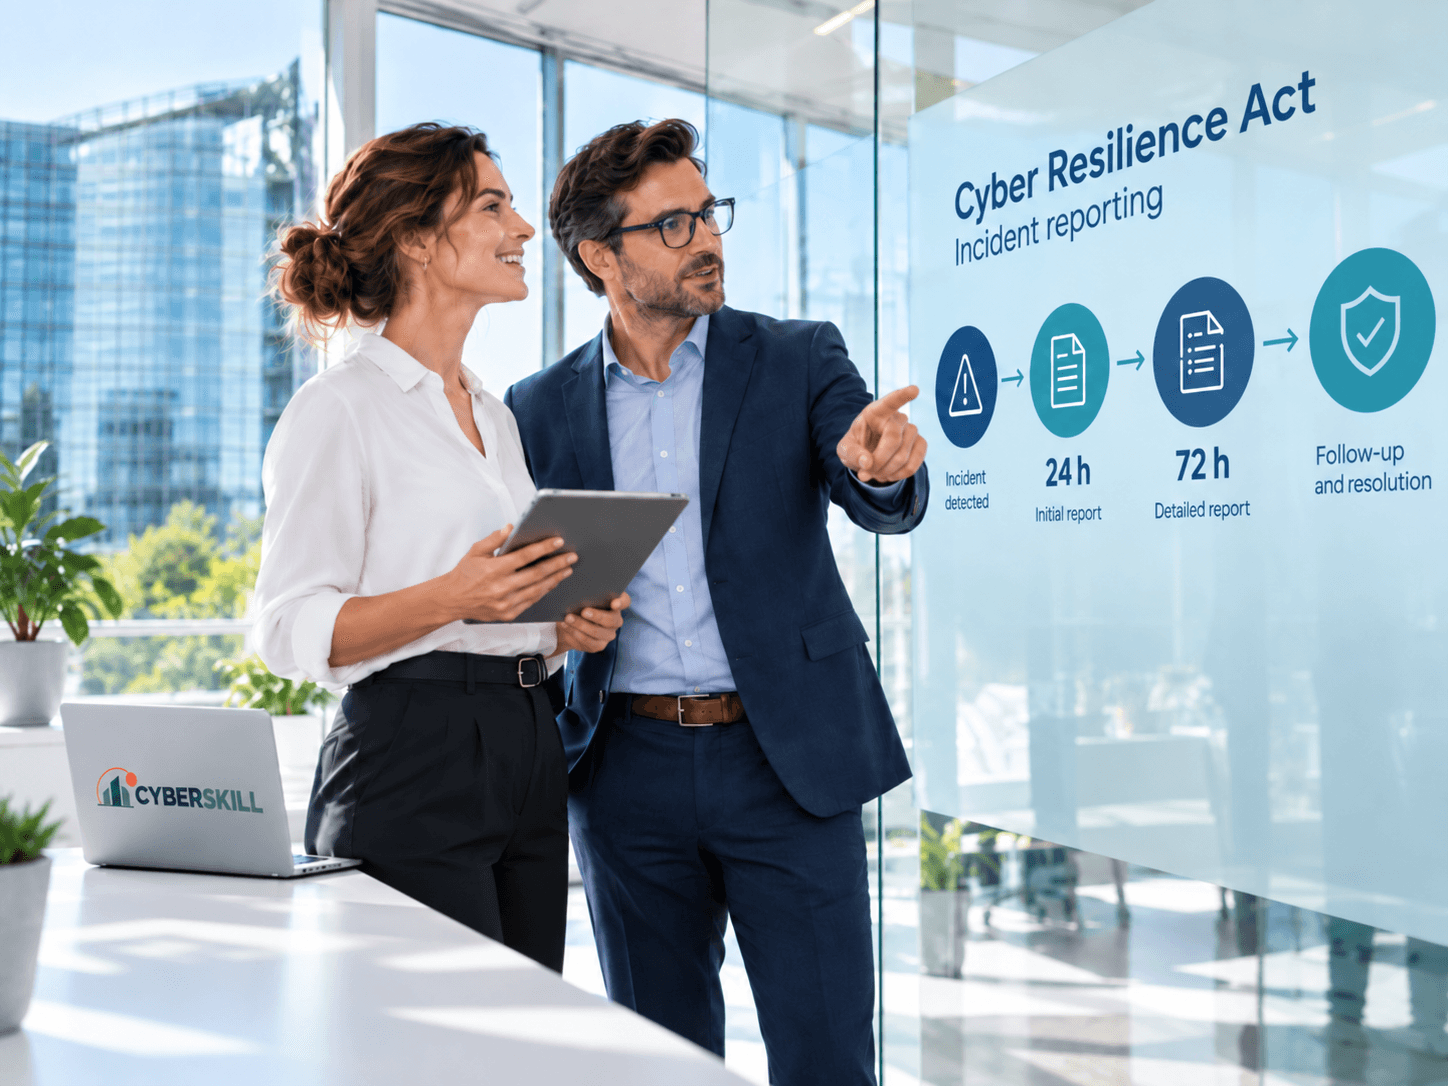
Concrètement : un fabricant qui a connaissance d’une vulnérabilité activement exploitée affectant l’un de ses produits comportant des éléments numériques, ou d’un incident grave ayant un impact sur la sécurité de ce produit, doit désormais le signaler — avec une alerte précoce sous 24 heures et une notification sous 72 heures.
Cet article décrit précisément ce qui s’applique depuis cette date, ce qui ne s’applique qu’à partir du 11 décembre 2027, comment fonctionne la plateforme, qui reçoit les signalements en France, et ce que cela change pour les équipes produit, AppSec, PSIRT, SOC, RSSI et GRC.
Faits, analyse et incertitudes
Faits confirmés
- L’ENISA annonce avoir déployé la capacité opérationnelle initiale de la Single Reporting Platform et indique : « From today, 11 September 2026, manufacturers are required to report actively exploited vulnerabilities and severe incidents ».
- La FAQ de l’ENISA fixe trois échéances : alerte précoce « within 24 hours of becoming aware », notification « without undue delay and in any case within 72 hours », rapport final « no later than 14 days after a corrective or mitigating measure » pour une vulnérabilité exploitée et « within 1 month after the 72-hour notification » pour un incident grave.
- La même FAQ précise : « No Application Programming Interface (API) will be provided at the initial release ».
- L’ANSSI indique que la notification effectuée via la SRP est transmise simultanément au CSIRT coordinateur de l’État membre d’établissement — « c’est le CERT-FR de l’ANSSI pour la France » — et à l’ENISA, sauf circonstances exceptionnelles.
- L’ANSSI précise que le règlement « entrera en application progressivement entre juin 2026 et décembre 2027 ».
Notre analyse
- L’absence d’interface de programmation dans la version initiale impose une saisie manuelle : pour un éditeur qui gère plusieurs produits, cela suppose d’organiser le processus en amont plutôt que de l’automatiser.
- Le délai de 24 heures ne laisse aucune place à l’improvisation organisationnelle : il se joue sur l’existence préalable d’un processus, de rôles nommés et de comptes déjà créés.
- La date du 11 décembre 2027 concentre l’essentiel de la charge de conformité produit ; 2026 et 2027 sont des années de préparation, pas d’attente.
Ce qui reste incertain
- Nous n’avons pas pu consulter directement la page de synthèse EUR-Lex du règlement depuis notre infrastructure : les éléments cités ici proviennent des pages publiées par l’ENISA et par l’ANSSI.
- Les modalités pratiques d’instruction des signalements par les CSIRT coordinateurs, et les éventuelles évolutions de la plateforme après cette version initiale, ne sont pas documentées à ce stade.
- Cet article décrit un cadre réglementaire ; il ne constitue pas un avis juridique et ne dispense pas d’une analyse par un conseil compétent.
Ce qui a changé le 11 septembre 2026
Une bascule s’est produite ce jour-là : une obligation qui figurait dans un texte adopté en 2024 est devenue une obligation opérationnelle, avec une plateforme, des comptes, des délais et des destinataires. C’est la différence entre un règlement publié et un règlement applicable.
| Sujet | Avant | Depuis le 11 septembre 2026 |
|---|---|---|
| Signalement des vulnérabilités activement exploitées | Pas d’obligation au titre du CRA | Obligation pour les fabricants, via la plateforme unique de l’ENISA |
| Signalement des incidents graves | Pas d’obligation au titre du CRA | Obligation pour les fabricants, mêmes délais et même canal |
| Canal de signalement | Inexistant au titre du CRA | Single Reporting Platform, gérée par l’ENISA |
| Destinataire en France | Sans objet | CERT-FR de l’ANSSI, en tant que CSIRT coordinateur, et ENISA simultanément |
| Exigences essentielles de cybersécurité produit | Non applicables | Toujours non applicables : elles s’appliquent à partir du 11 décembre 2027 |
Qu’est-ce que le Cyber Resilience Act ?
Le règlement n° 2024/2847, dit Cyber Resilience Act, vise selon l’ANSSI « à renforcer la cybersécurité des produits comportant des éléments numériques en établissant un cadre juridique uniforme ». Il impose des obligations de cybersécurité aux fabricants, importateurs et distributeurs, « dès la conception et tout au long du cycle de vie des produits ».
Sa logique est celle du marquage CE, transposée à la cybersécurité : les produits porteront ce marquage pour indiquer qu’ils sont conformes aux exigences du CRA. Le règlement prévoit des exigences essentielles de cybersécurité portant sur les produits et sur la gestion des vulnérabilités, et établit des procédures d’évaluation de la conformité.
C’est un changement de nature. Jusqu’ici, la sécurité d’un logiciel ou d’un objet connecté relevait de l’engagement commercial de son éditeur. Le CRA en fait une condition de mise sur le marché, avec un dispositif de surveillance et des sanctions. En France, cette surveillance est assurée par l’Agence nationale des fréquences, avec des amendes pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial du fabricant, et la possibilité d’un retrait du marché.
Quels produits et quels fabricants sont concernés ?
Le CRA s’applique aux produits comportant des éléments numériques, définis par l’ANSSI comme « produits logiciels ou matériels et leurs solutions de traitement de données à distance, y compris les composants logiciels ou matériels mis sur le marché séparément ». La définition est large : elle couvre aussi bien un logiciel vendu seul qu’un objet connecté.
| Catégorie | Contenu | Exemples cités par l’ANSSI |
|---|---|---|
| Par défaut | Tous les produits comportant des éléments numériques, hors produits importants et critiques | Brosses à dents électriques, smartphones, ordinateurs |
| Produits importants de classe I | 19 types de produits : produits de sécurité, produits numériques, produits sectoriels | Infrastructures de gestion de clés, SIEM, gestionnaires de mots de passe, systèmes d’exploitation, routeurs, navigateurs, domotique, jouets |
| Produits importants de classe II | 4 types de produits | Hyperviseurs, pare-feu et systèmes de détection ou de prévention d’intrusion, microprocesseurs et microcontrôleurs résistants à l’altération |
| Produits critiques | 3 types de produits | Modules matériels de sécurité (HSM), cartes à puce ou similaires, passerelles pour compteurs intelligents |
Classification et exemples repris de la page « Cadre règlementaire du CRA » publiée par l’ANSSI. La fonctionnalité principale du produit détermine la catégorie applicable.
Plusieurs familles sont explicitement exclues du périmètre : les dispositifs médicaux à usage humain et les dispositifs médicaux de diagnostic in vitro, les systèmes et composants automobiles, les produits certifiés de l’aviation civile, les équipements marins, ainsi que les produits développés ou modifiés exclusivement à des fins de sécurité nationale ou de défense, ou de traitement d’informations classifiées. Ces secteurs relèvent de régimes qui leur sont propres.
Vulnérabilité activement exploitée et incident grave : les deux définitions qui comptent
Tout repose sur ces deux qualifications. Une équipe qui les interprète mal signalera trop — et se noiera — ou trop peu, et se mettra en défaut. La FAQ de l’ENISA en donne les définitions.
| Notion | Définition ENISA | Ce que cela implique en pratique |
|---|---|---|
| Vulnérabilité activement exploitée | Une vulnérabilité pour laquelle il existe une preuve fiable qu’un acteur malveillant l’a exploitée sans autorisation du propriétaire | Le déclencheur n’est pas la découverte de la faille, mais la preuve fiable de son exploitation |
| Incident grave | Un incident affectant négativement la capacité d’un produit comportant des éléments numériques à protéger la disponibilité, l’authenticité, l’intégrité ou la confidentialité des données | La qualification porte sur l’effet sur le produit, pas sur la médiatisation de l’événement |
Deux conséquences opérationnelles en découlent. D’abord, la notion de « preuve fiable » suppose une capacité d’investigation : sans télémétrie ni remontée terrain, un éditeur ne saura pas qu’une de ses vulnérabilités est exploitée. Ensuite, le point de départ du délai de 24 heures est le moment où l’on a connaissance du fait — ce qui rend décisive la question, très concrète, de savoir qui, dans l’organisation, est réputé « avoir connaissance ».
Les trois échéances de signalement
| Étape | Délai | Information |
|---|---|---|
| Alerte précoce (early warning) | Dans les 24 heures suivant la prise de connaissance | Signalement initial : l’existence du fait, sans attendre une analyse complète |
| Notification | Sans retard injustifié et en tout état de cause dans les 72 heures | Premières informations et première évaluation |
| Rapport final — vulnérabilité activement exploitée | Au plus tard 14 jours après la disponibilité d’une mesure corrective ou d’atténuation | Bilan de la vulnérabilité et de son traitement |
| Rapport final — incident grave | Dans le mois suivant la notification à 72 heures | Bilan de l’incident |
Délais publiés par l’ENISA dans la FAQ de la Single Reporting Platform, consultée le 16 septembre 2026.
La logique de ces trois temps est celle de la réponse à incident, pas celle du rapport d’audit. On signale d’abord qu’il se passe quelque chose, on complète quand on en sait davantage, on conclut quand c’est traité. Une équipe qui attend d’avoir une analyse complète pour faire son alerte précoce a déjà manqué l’échéance.
Comment fonctionne la Single Reporting Platform
La plateforme est gérée par l’ENISA. Elle constitue le point d’entrée unique : le fabricant y dépose son signalement, et celui-ci est transmis simultanément au CSIRT désigné comme coordinateur et à l’ENISA, sauf circonstances exceptionnelles.
- Créer le compte avant d’en avoir besoin
L’ENISA indique que les représentants désignés doivent disposer d’un compte EU Login avec authentification multifacteur activée. L’enregistrement se fait sur le portail dédié de la plateforme.
- Désigner les représentants
Ce sont eux qui déposent les signalements. Prévoir plusieurs personnes : une astreinte de 24 heures ne se tient pas avec un seul compte nominatif.
- Identifier son CSIRT coordinateur
Le signalement va au CSIRT de l’État membre de l’établissement principal. À défaut, l’ENISA indique un ordre de rattachement : représentant autorisé, importateur, distributeur, ou l’État où se trouvent le plus d’utilisateurs.
- Déposer manuellement
L’ENISA précise qu’aucune interface de programmation n’est proposée dans la version initiale. Les signalements sont soumis manuellement.
Un détail utile : l’ANSSI indique que la plateforme peut également être utilisée par toute personne physique ou morale pour effectuer une déclaration volontaire. Le canal n’est donc pas réservé aux fabricants soumis à obligation.
Le rôle du CERT-FR en France
Pour un fabricant établi en France, le destinataire est le CERT-FR de l’ANSSI, en qualité de CSIRT coordinateur. L’ANSSI précise qu’à ce titre il « assurera la gestion des vulnérabilités en centralisant les signalements de vulnérabilités activement exploitées et les incidents graves susceptibles d’affecter la sécurité des produits et en coordonnant, le cas échéant, les actions de remédiations avec les fabricants concernés ».
L’ANSSI cumule par ailleurs plusieurs rôles dans ce dispositif : autorité notifiante chargée d’évaluer, de contrôler et de notifier les organismes d’évaluation de la conformité — sur la base d’une accréditation octroyée par le COFRAC — et soutien technique de l’ANFR pour la surveillance du marché.
| Acteur | Rôle au titre du CRA |
|---|---|
| CERT-FR (ANSSI) | CSIRT coordinateur : reçoit les signalements, coordonne les remédiations avec les fabricants |
| ANSSI | Autorité notifiante des organismes d’évaluation de la conformité, soutien technique de l’ANFR |
| COFRAC | Accréditation sur laquelle s’appuie la notification des organismes d’évaluation |
| ANFR | Surveillance du marché et sanctions, jusqu’au retrait du produit |
| ENISA | Gestion de la plateforme unique de signalement, destinataire simultané des notifications |
Le calendrier d’application
Les jalons publiés par l’ANSSI
- Juin – décembre 2026Accréditation et notification des organismes d’évaluation
Début de l’accréditation puis de la notification, par l’ANSSI, des organismes d’évaluation de la conformité.
- 11 septembre 2026Obligations de signalement applicables
Les fabricants notifient les vulnérabilités activement exploitées et les incidents graves via la plateforme de l’ENISA, au CSIRT coordinateur national — le CERT-FR pour la France.
- 11 décembre 2027Exigences essentielles applicables
Les produits mis sur le marché doivent être conformes au CRA, et les autorités de surveillance du marché opèrent des contrôles — l’ANFR pour la France. Les obligations des responsables de logiciels libres s’appliquent également à cette date.
Jalons repris de la page « Cadre règlementaire du CRA » de l’ANSSI et de l’annonce de l’ENISA.
CRA et NIS 2 : deux textes qu’il ne faut pas confondre
La confusion est fréquente parce que les deux textes parlent de cybersécurité, de notification et de délais. Ils ne s’adressent pourtant ni aux mêmes acteurs, ni au même objet.
| Critère | Cyber Resilience Act | NIS 2 |
|---|---|---|
| Objet | La sécurité des produits comportant des éléments numériques | La sécurité des réseaux et systèmes d’information des entités concernées |
| Qui est visé | Fabricants, importateurs, distributeurs — et responsables de logiciels libres à partir de décembre 2027 | Entités essentielles et importantes des secteurs couverts |
| Ce qu’on signale | Vulnérabilités activement exploitées et incidents graves affectant un produit | Incidents significatifs affectant la fourniture des services de l’entité |
| Logique | Conformité produit, marquage CE, mise sur le marché | Gestion du risque et résilience opérationnelle de l’entité |
| Surveillance en France | ANFR, avec l’ANSSI en soutien technique | Autorités désignées dans le cadre de la transposition nationale |
Tableau de lecture établi par Cyberskill pour distinguer les deux régimes. Il ne dispense pas d’une analyse juridique : une même organisation peut relever des deux, pour des raisons différentes.
Checklist : avant, 24 h, 72 h, rapport final
Avant — à mettre en place dès maintenant
- Établir l’inventaire des produits susceptibles d’entrer dans le périmètre, et leur catégorie
- Identifier l’État membre d’établissement principal et donc le CSIRT coordinateur applicable
- Créer les comptes EU Login des représentants désignés, avec authentification multifacteur
- Désigner plusieurs représentants, pas un seul, et documenter la chaîne d’astreinte
- Écrire la règle de déclenchement : qui, dans l’organisation, est réputé « avoir connaissance »
- Prévoir un modèle de signalement prérempli avec les informations produit invariantes
- Réaliser un exercice à blanc de bout en bout, chronomètre en main
Sous 24 heures — alerte précoce
- Qualifier : vulnérabilité activement exploitée ou incident grave ?
- Déposer l’alerte précoce sans attendre l’analyse complète
- Consigner l’horodatage de la prise de connaissance et de chaque action
- Mobiliser en parallèle l’équipe technique sur le confinement
Sous 72 heures — notification
- Transmettre les premières informations et la première évaluation disponibles
- Préciser les versions et les configurations affectées
- Indiquer les mesures d’atténuation déjà communiquées aux utilisateurs
- Vérifier la cohérence avec toute communication publique en cours
Rapport final
- Vulnérabilité activement exploitée : au plus tard 14 jours après la disponibilité d’une mesure corrective ou d’atténuation
- Incident grave : dans le mois suivant la notification à 72 heures
- Documenter la cause racine et les mesures pérennes
- Alimenter le retour d’expérience interne et corriger la procédure si un délai a été tendu
Quels métiers sont concernés ?
Le CRA a une particularité : il ne se traite ni uniquement en équipe produit, ni uniquement en conformité. Il impose une chaîne qui part du code et va jusqu’à un formulaire réglementaire, en 24 heures.
Les métiers directement mobilisés :
- Sécurité applicative et développementSpécialiste en développement sécuriséIl réduit les vulnérabilités avant que les applications n’arrivent en production, en travaillant avec les développeurs plutôt qu’après eux.
- Conseil, services et rechercheDéveloppeur de solutions de sécuritéIl ne sécurise pas les applications de son entreprise : il développe les produits de sécurité que d’autres déploieront.
- Réponse à incident et gestion de crise / Blue TeamAnalyste réponse à incidentQuand une attaque est avérée, c’est lui qui prend la main : comprendre ce qui s’est passé, arrêter l’attaquant et remettre l’entreprise debout.
- Réponse à incident et coordination / Blue TeamResponsable CSIRTIl dirige l’équipe qui reprend la main quand une attaque est avérée : coordonner les experts, décider vite, et préserver ce qui peut encore l’être.
- Gouvernance, risques et conformitéManager Cybersécurité GRCIl organise la sécurité à l’échelle de l’entreprise et transforme des problématiques techniques en risques compréhensibles.
- Pilotage et management de la sécuritéRSSIIl porte la stratégie de sécurité du système d’information et arbitre entre protection, budget et besoins métiers.
| Métier | Ce qui change concrètement |
|---|---|
| Spécialiste du développement sécurisé | La gestion des vulnérabilités devient un processus réglementé, avec des délais opposables et une traçabilité exigée |
| Développeur de solutions de sécurité | Les produits de sécurité relèvent des catégories importantes : le niveau d’exigence de conformité y est plus élevé |
| Analyste en réponse à incident | Un incident affectant un produit devient un événement à signaler, avec un chronomètre parallèle à celui de la réponse technique |
| Responsable CSIRT / PSIRT | Devient le point de bascule entre la connaissance du fait et l’obligation réglementaire |
| Manager GRC | Doit articuler CRA, NIS 2 et obligations sectorielles sans les confondre, et tenir la preuve de conformité |
| RSSI | Porte l’arbitrage entre transparence réglementaire, communication publique et intérêt commercial |
Ce que les organisations doivent retenir
- Le délai de 24 heures se prépare, il ne s’improvise pas
Comptes créés, rôles nommés, modèle prérempli, règle de déclenchement écrite. Tout ce qui n’est pas fait avant se paiera pendant.
- La saisie est manuelle
Aucune interface de programmation dans la version initiale : dimensionnez un processus humain, et ne pariez pas sur une automatisation qui n’existe pas encore.
- Il faut savoir qu’on est exploité
Le déclencheur est la preuve fiable d’une exploitation. Sans canal de remontée, sans télémétrie, sans veille, un éditeur reste aveugle — et son obligation ne se déclenche jamais, jusqu’au jour où elle se déclenche très mal.
- 2027 se prépare en 2026
Les exigences essentielles applicables au 11 décembre 2027 portent sur la conception. Ce qui est décidé sur les produits en 2026 sera évalué à cette aune.
- CRA et NIS 2 ne se remplacent pas
Deux périmètres, deux canaux, deux logiques. Une organisation peut relever des deux simultanément.
Pour les profils qui veulent aller vers ces sujets :
- GuideQuel métier cyber choisirVingt-six métiers, six axes de compétences, un seul point de départ : le vôtre. De quoi trancher avant d’engager du temps et de l’argent.
- GuideSe reconvertir dans la cybersécuritéCe que la cybersécurité demande réellement à quelqu’un qui vient d’ailleurs — et comment construire la trajectoire la plus courte depuis votre métier actuel.
Questions fréquentes
Qu’est-ce qui est devenu obligatoire le 11 septembre 2026 ?
Le signalement, par les fabricants, des vulnérabilités activement exploitées affectant leurs produits comportant des éléments numériques mis sur le marché de l’Union, ainsi que des incidents graves ayant un impact sur la sécurité de ces produits. Le signalement s’effectue via la Single Reporting Platform gérée par l’ENISA.
Quels sont les délais exacts ?
Une alerte précoce dans les 24 heures suivant la prise de connaissance, une notification sans retard injustifié et en tout état de cause dans les 72 heures, puis un rapport final : au plus tard 14 jours après la disponibilité d’une mesure corrective ou d’atténuation pour une vulnérabilité activement exploitée, et dans le mois suivant la notification à 72 heures pour un incident grave.
Qu’est-ce qu’une « vulnérabilité activement exploitée » ?
L’ENISA la définit comme une vulnérabilité pour laquelle il existe une preuve fiable qu’un acteur malveillant l’a exploitée sans autorisation du propriétaire. Le déclencheur n’est donc pas la découverte de la faille, mais la preuve fiable de son exploitation.
Qu’est-ce qu’un « incident grave » au sens du CRA ?
Un incident affectant négativement la capacité d’un produit comportant des éléments numériques à protéger la disponibilité, l’authenticité, l’intégrité ou la confidentialité des données. La qualification porte sur l’effet sur le produit, indépendamment de la visibilité publique de l’événement.
À qui va le signalement en France ?
Au CERT-FR de l’ANSSI, désigné comme CSIRT coordinateur pour la France, et simultanément à l’ENISA, sauf circonstances exceptionnelles. Le rattachement se fait selon l’État membre de l’établissement principal du fabricant.
Comment accède-t-on à la plateforme ?
Les représentants désignés doivent disposer d’un compte EU Login avec authentification multifacteur activée, l’enregistrement se faisant sur le portail dédié de la Single Reporting Platform. Créez ces comptes avant d’en avoir besoin : le délai de 24 heures ne laisse pas le temps d’une procédure d’enrôlement.
Existe-t-il une API pour automatiser les signalements ?
Non. La FAQ de l’ENISA indique qu’aucune interface de programmation n’est proposée dans la version initiale et que les notifications sont soumises manuellement. Ce point a été vérifié le 16 septembre 2026 et est susceptible d’évoluer : vérifiez la FAQ avant de concevoir une automatisation.
Mon entreprise est-elle « fabricant » au sens du CRA ?
Le règlement vise les fabricants, importateurs et distributeurs de produits comportant des éléments numériques, définis comme des produits logiciels ou matériels et leurs solutions de traitement de données à distance, y compris les composants mis sur le marché séparément. Cette qualification appelle une analyse juridique : cet article ne la remplace pas.
Les logiciels libres sont-ils concernés ?
L’ENISA indique que les obligations s’appliquent aux fabricants et aux responsables de logiciels libres, ces derniers à compter du 11 décembre 2027. Un projet libre n’est donc pas hors champ, mais relève d’un calendrier et d’un régime distincts.
Quelles sanctions en cas de manquement ?
L’ANSSI indique que la surveillance du marché est assurée en France par l’ANFR, qui pourra imposer des sanctions allant jusqu’au retrait du marché du produit ou des amendes d’un montant maximum de 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial du fabricant.
Quelle différence entre le CRA et NIS 2 ?
Le CRA porte sur la sécurité des produits et s’adresse aux fabricants, importateurs et distributeurs, dans une logique de conformité produit et de marquage CE. NIS 2 porte sur la sécurité des réseaux et systèmes d’information des entités essentielles et importantes, dans une logique de gestion du risque. Une même organisation peut relever des deux, pour des raisons différentes.
Que se passe-t-il le 11 décembre 2027 ?
Les exigences essentielles de cybersécurité du CRA deviennent applicables : les produits mis sur le marché doivent être conformes, et les autorités de surveillance du marché opèrent des contrôles — l’ANFR pour la France. Les obligations des responsables de logiciels libres s’appliquent également à cette date.
Peut-on faire une déclaration volontaire sans être fabricant ?
Oui. L’ANSSI indique que la plateforme unique de signalement peut également être utilisée par toute personne physique ou morale pour effectuer une déclaration volontaire.
Par quoi commencer si nous n’avons rien préparé ?
Par trois choses, dans cet ordre : l’inventaire des produits susceptibles d’entrer dans le périmètre, la création des comptes EU Login des représentants désignés, et l’écriture de la règle qui définit qui, dans l’organisation, est réputé avoir connaissance d’un fait déclenchant le délai de 24 heures. Le reste peut suivre ; ces trois points, non.
Cet article vaut-il analyse juridique ?
Non. Il restitue ce que publient l’ENISA et l’ANSSI à la date du 16 septembre 2026. La qualification de votre organisation, de vos produits et de vos obligations relève d’un conseil compétent.
Sources
- ENISAThe CRA Single Reporting Platform is launched — mise en service de la capacité opérationnelle initiale de la plateforme le 11 septembre 2026
- ENISASingle Reporting Platform — Frequently Asked Questions : délais de 24 h, 72 h et rapport final, définitions de la vulnérabilité activement exploitée et de l'incident grave, compte EU Login avec authentification multifacteur, choix du CSIRT coordinateur, absence d'API à la première version
- ENISASingle Reporting Platform (SRP) — page de référence de la plateforme
- ANSSICadre règlementaire du CRA — périmètre, catégories de produits, plateforme unique de signalement, procédures d'évaluation, surveillance du marché par l'ANFR et rôle du CERT-FR comme CSIRT coordinateur pour la France
- CERT-FRCERT-FR — centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques
- EUR-LexRèglement (UE) 2024/2847 — Cyber Resilience Act : synthèse de la législation de l'Union européenneRéférence du texte. Les éléments cités dans cet article proviennent des pages de l'ENISA et de l'ANSSI, seules sources que nous avons pu consulter directement.