
Intelligence artificielle
Un agent IA impliqué dans une cyberattaque autonome : ce que l’incident espagnol change vraiment
Le 14 septembre 2026, l’Agencia Española de Protección de Datos a publié une note indiquant avoir reçu la première notification d’une violation de données personnelles dans laquelle l’incident aurait été exécuté au moyen d’un agent d’intelligence artificielle s’appuyant sur un modèle de langage connu.
L’AEPD prend elle-même de nombreuses précautions : l’information provient de la notification déposée par l’organisation affectée et devra faire l’objet d’une analyse. L’autorité souligne également que cette première notification « ne permet pas d’affirmer une tendance statistique ».
C’est pourtant un signal qui mérite d’être lu attentivement. Cet article distingue ce qui est rapporté de ce qui est établi, explique ce qu’est un agent IA et en quoi il diffère d’un assistant conversationnel, et se concentre ensuite sur l’angle utile : ce que l’autonomie change, ce qu’elle ne change pas, et comment défendre — y compris ses propres agents.
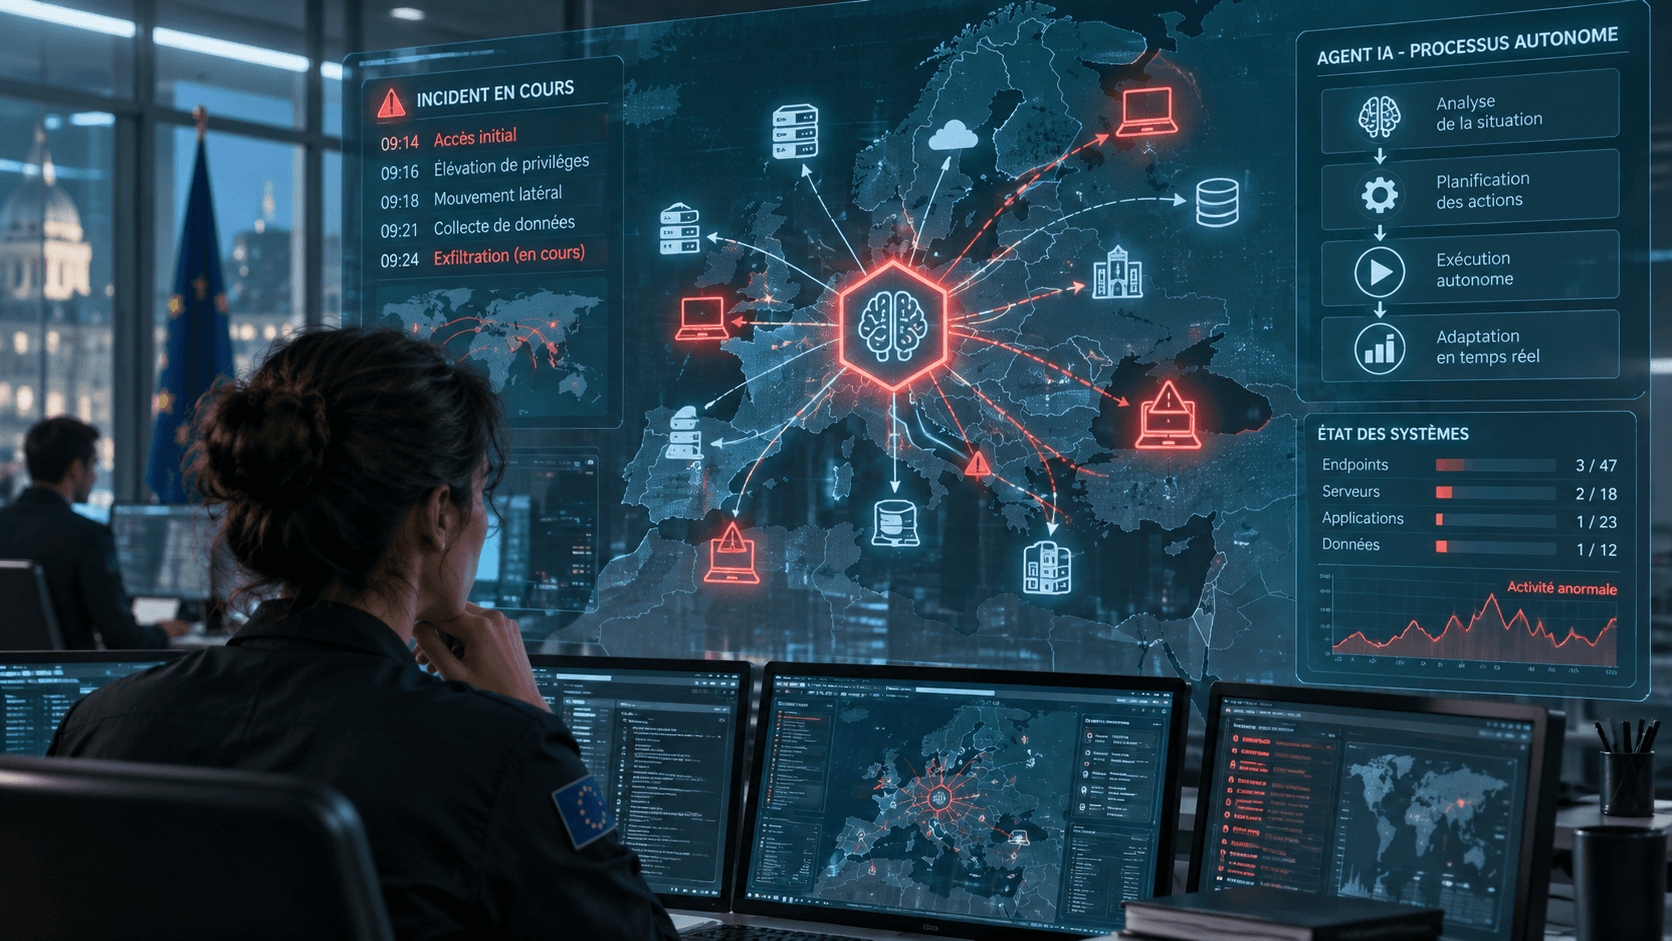
Faits, analyse et incertitudes
Faits confirmés
- L’AEPD a publié le 14 septembre 2026 une note signée Francisco Pérez Bes indiquant avoir reçu « la première notification d’une violation de données personnelles dans laquelle l’incident aurait été exécuté au moyen d’un agent d’intelligence artificielle utilisant un modèle de langage connu ».
- La description factuelle donnée par l’AEPD tient en une phrase : l’agent attaquant a entamé une recherche de vulnérabilités dans des fichiers génériques et a réalisé une connexion valide ; une fois dans le système, il a cherché de façon autonome des vulnérabilités dans l’application, ce qui lui a permis de modifier des données personnelles et d’accéder à des factures.
- L’AEPD précise que l’information disponible provient de la notification présentée par l’organisation affectée et devra faire l’objet de l’analyse correspondante.
- L’autorité indique que l’utilisation d’un modèle d’IA concret n’implique pas que ce modèle ou l’infrastructure de son fournisseur aient été compromis, ni que l’outil ait été conçu pour développer des activités malveillantes.
- L’AEPD écrit que cette première notification ne permet pas d’affirmer une tendance statistique, tout en constituant un signal significatif que les attaques appuyées sur l’intelligence artificielle « ont cessé d’être un risque théorique ».
Notre analyse
- L’élément notable n’est pas l’usage de l’IA dans une attaque — il est documenté depuis des années pour la rédaction de messages d’hameçonnage ou l’analyse de code — mais le fait qu’un agent ait enchaîné plusieurs phases sans intervention humaine à chaque étape.
- La description reste très générique : rien n’indique une technique d’exploitation inédite. Ce qui change est le mode d’orchestration, pas la nature des failles exploitées.
- Le fait que l’incident ait été détecté et notifié signifie qu’il a laissé des traces exploitables : l’autonomie n’a pas rendu l’attaque invisible.
Ce qui reste incertain
- L’AEPD n’identifie ni le modèle utilisé, ni l’organisation affectée, ni l’éditeur de l’application visée.
- Le degré réel d’autonomie n’est pas établi : la notification décrit ce que l’organisation affectée a rapporté, pas le résultat d’une investigation indépendante.
- Rien ne permet d’affirmer qu’il s’agit d’une première mondiale : la publication porte sur la première notification reçue par l’autorité espagnole.
- L’ampleur du préjudice, le nombre de personnes concernées et la durée de l’accès ne sont pas documentés.
L’incident reste en cours d’analyse. Nous mettrons cet article à jour si l’AEPD publie des éléments complémentaires, et la date de mise à jour n’apparaîtra qu’en cas de modification réelle.
Qu’est-ce qu’un agent IA ?
L’AEPD en donne une définition utilisable telle quelle : un agent peut recevoir un objectif, planifier des tâches intermédiaires, utiliser des outils, exécuter du code, consulter des sources, interpréter des résultats et modifier son action de façon autonome en fonction de ce qu’il trouve.
Trois éléments distinguent donc un agent d’un modèle de langage utilisé seul. D’abord la boucle : l’agent observe le résultat de son action précédente et décide de la suivante. Ensuite les outils : il ne produit pas seulement du texte, il agit — requêtes réseau, lecture de fichiers, exécution de commandes. Enfin la persistance de l’objectif : il poursuit un but donné au départ, sur plusieurs étapes, sans qu’un humain le relance à chaque fois.
| Critère | Assistant conversationnel | Agent IA |
|---|---|---|
| Ce qu’il produit | Du texte, en réponse à une demande | Des actions, enchaînées vers un objectif |
| Qui décide de l’étape suivante | L’humain, à chaque tour | L’agent, à partir de ce qu’il observe |
| Accès aux outils | Généralement aucun, ou limité et explicite | Outils, code, réseau, fichiers, interfaces applicatives |
| Durée d’une tâche | Un échange | Une session longue, potentiellement des heures |
| Point de contrôle humain | Permanent, par construction | Optionnel, à concevoir explicitement |
Ce que l’agent aurait réalisé, selon la notification
La description publiée par l’AEPD est volontairement sommaire, et nous ne la complétons pas. Elle mentionne quatre moments, dans l’ordre.
Séquence rapportée
- 1Recherche initiale
L’agent aurait entamé une recherche de vulnérabilités dans des fichiers génériques.
- 2Connexion valide
Il aurait réalisé une connexion correcte au système.
- 3Recherche autonome dans l’application
Une fois l’accès obtenu, il aurait cherché de manière autonome des vulnérabilités dans l’application.
- 4Actions sur les données
La réussite de cette recherche lui aurait permis de modifier des données personnelles et d’accéder à des factures.
Description reprise de la publication de l’AEPD du 14 septembre 2026. Cyberskill n’y ajoute aucun détail technique ni aucun élément opérationnel.
Un point mérite d’être souligné parce qu’il est facile à manquer : l’étape 2 est une connexion valide. L’agent n’a pas forcé une porte, il est entré avec une clé. C’est la même mécanique que dans la grande majorité des compromissions actuelles, agent ou pas.
En quoi ce cas diffère d’un humain assisté par IA
L’AEPD rappelle que l’utilisation de l’intelligence artificielle dans des activités malveillantes n’est pas nouvelle : des modèles génératifs sont employés depuis un certain temps pour rédiger des messages d’hameçonnage, traduire des campagnes frauduleuses, usurper des identités, analyser du code ou faciliter la recherche de vulnérabilités.
Ce qui introduit, selon l’autorité, « un changement qualitatif », c’est l’apparition d’agents capables de recevoir un objectif et d’enchaîner eux-mêmes les étapes. La différence n’est donc pas dans les techniques employées, mais dans qui les enchaîne.
| Niveau | Rôle de l’IA | Ce qui limite l’attaquant |
|---|---|---|
| IA comme aide à la rédaction | Produire des messages crédibles, traduire, adapter le ton | Le temps humain pour exploiter les réponses |
| IA comme aide à l’analyse | Lire du code, résumer une documentation, suggérer des pistes | Le temps humain pour décider et agir |
| Agent autonome | Planifier, agir, observer, ajuster, recommencer | Les ressources de calcul et les contrôles rencontrés |
Grille de lecture Cyberskill, construite à partir de la distinction posée par l’AEPD entre assistance à l’attaquant et actuation agentique.
Ce que l’autonomie change — et ce qu’elle ne change pas
C’est la partie la plus utile de l’analyse, et l’AEPD la formule de façon très directe : l’IA ne crée pas de nouvelles menaces, mais elle augmente la vitesse, l’échelle et la capacité d’adaptation de techniques malveillantes déjà connues, réduisant le temps disponible pour les détecter et les contenir.
- Ce qui change — la vitesse : une séquence qui prenait des heures peut s’exécuter en minutes
- Ce qui change — le volume : plusieurs cibles ou plusieurs chemins peuvent être explorés en parallèle
- Ce qui change — l’adaptation : l’agent ajuste sa démarche en fonction de ce qu’il rencontre, sans attendre un opérateur
- Ce qui change — le seuil d’entrée : une attaque multi-étapes demande moins d’expertise humaine continue
- Ce qui ne change pas — l’authentification : un compte protégé par un facteur supplémentaire reste difficile à utiliser, agent ou pas
- Ce qui ne change pas — les privilèges : un compte limité ne donne accès qu’à ce qu’il a le droit de voir
- Ce qui ne change pas — le correctif : une vulnérabilité corrigée n’est plus exploitable, quelle que soit la vitesse de recherche
- Ce qui ne change pas — la segmentation : un cloisonnement effectif limite la propagation latérale
- Ce qui ne change pas — la supervision : une action anormale reste une action anormale dans les journaux
- Ce qui ne change pas — la réponse : révoquer, isoler et investiguer restent les gestes qui arrêtent l’attaque
Traces et détection : l’angle défensif
Un point rassurant ressort de l’incident : il a été détecté, caractérisé et notifié. L’autonomie n’efface pas les traces. Elle en produit même d’un type particulier, et c’est ce qui rend la détection envisageable.
- Un rythme d’actions qui ne correspond pas à un opérateur humain : cadence régulière, absence de pauses, horaires indifférents
- Un volume d’essais élevé sur une durée courte, y compris d’essais infructueux
- Une exploration systématique plutôt que ciblée, qui balaie des chemins qu’un humain averti n’essaierait pas
- Des enchaînements immédiats entre des étapes que sépare habituellement un temps d’analyse
- Une session authentifiée dont le comportement diffère nettement de l’historique de l’utilisateur légitime
Ces signaux se détectent avec ce que la plupart des organisations ont déjà : journalisation applicative, traces d’authentification, supervision des comportements. La difficulté n’est pas l’outillage, elle est la couverture — beaucoup d’applications métier ne journalisent pas les actions qui compteraient ici.
Le risque symétrique : vos propres agents IA
L’incident invite à retourner la question. Beaucoup d’organisations déploient aujourd’hui des agents IA légitimes : assistance au support, traitement documentaire, automatisation d’opérations. Ces agents ont exactement les caractéristiques qui rendent un agent attaquant efficace — des outils, des accès, une autonomie.
| Sujet | La question à se poser | Le risque si la réponse est floue |
|---|---|---|
| Permissions | À quelles données et à quelles actions l’agent a-t-il réellement droit ? | Un agent surprivilégié devient un compte à privilèges non supervisé |
| Secrets | Où sont stockés les jetons, clés d’API et identifiants qu’il utilise ? | Un secret accessible à l’agent est un secret accessible à qui le détourne |
| Outils | Quels outils peut-il appeler, et avec quelles limites ? | Un outil trop générique transforme une tâche cadrée en capacité d’action large |
| Chaîne d’approvisionnement | D’où viennent les composants, extensions et connecteurs utilisés ? | Un connecteur tiers hérite des accès de l’agent |
| Journaux d’audit | Toutes les actions de l’agent sont-elles tracées, et distinguables de celles des humains ? | Sans traçabilité dédiée, aucune investigation n’est possible après coup |
| Supervision humaine | Quelles actions exigent une validation humaine explicite ? | Sans point d’arrêt, une dérive s’exécute jusqu’au bout |
Grille établie par Cyberskill à partir des recommandations générales citées par l’AEPD, qui renvoie au guide CCN-CERT BP/36 du Centre cryptologique national espagnol.
L’AEPD cite précisément ce guide, dont elle retient que l’IA offensive « est en train de devenir une capacité opérationnelle intégrée à des campagnes réelles » et qui recommande de renforcer les contrôles essentiels, d’accélérer la gestion des vulnérabilités, de protéger les identités, de contrôler la chaîne d’approvisionnement et de gouverner correctement l’usage des agents. Les cinq recommandations valent pour les agents adverses comme pour les siens.
Quels métiers sont concernés ?
Ce sujet ne crée pas de métier nouveau. Il déplace des exigences dans des métiers existants, et c’est précisément ce qui le rend traitable.
Les métiers concernés en premier lieu :
- Détection et réponse à incident / Blue TeamAnalyste SOCIl surveille les systèmes d’information pour détecter les comportements suspects et les cyberattaques.
- Réponse à incident et gestion de crise / Blue TeamAnalyste réponse à incidentQuand une attaque est avérée, c’est lui qui prend la main : comprendre ce qui s’est passé, arrêter l’attaquant et remettre l’entreprise debout.
- Sécurité applicative et développementSpécialiste en développement sécuriséIl réduit les vulnérabilités avant que les applications n’arrivent en production, en travaillant avec les développeurs plutôt qu’après eux.
- Conception et architecture de la sécuritéArchitecte cybersécuritéIl conçoit les principes et les architectures qui permettent de construire un système d’information sécurisé, avant même que les projets ne démarrent.
- Pilotage et management de la sécuritéRSSIIl porte la stratégie de sécurité du système d’information et arbitre entre protection, budget et besoins métiers.
- Conseil, services et rechercheChercheur en sécurité des systèmes d’informationIl produit de la connaissance nouvelle sur la sécurité : découvrir ce que personne n’a encore vu, et proposer ce qui n’existe pas encore.
| Métier | Ce qui change |
|---|---|
| Analyste SOC | Détecter des rythmes et des volumes anormaux dans des sessions pourtant authentifiées |
| Analyste en réponse à incident | Reconstituer une chronologie très dense sur une fenêtre temporelle courte |
| Spécialiste du développement sécurisé | La journalisation métier et la limitation des actions applicatives deviennent des exigences de conception |
| Architecte cybersécurité | Traiter les agents IA internes comme des identités à part entière : privilèges, secrets, cloisonnement |
| RSSI | Intégrer explicitement les attaques assistées ou exécutées par IA aux analyses de risques |
| Chercheur en sécurité des SI | Caractériser ces modes opératoires et produire des méthodes de détection reproductibles |
Ce que les organisations doivent retenir
- Ne pas surréagir
Une notification ne fait pas une tendance, et l’AEPD le dit elle-même. Réécrire sa stratégie de sécurité sur la base d’un cas serait aussi imprudent que l’ignorer.
- Réduire les délais, pas ajouter des outils
Si la vitesse est la variable qui change, ce sont vos délais qu’il faut regarder : délai de correction, délai de traitement d’alerte, délai de révocation.
- Traiter l’identité en priorité
L’AEPD insiste : un agent qui obtient un compte, une clé d’API ou un jeton avec des permissions excessives peut opérer à la vitesse d’une machine. Le moindre privilège n’a jamais autant compté.
- Journaliser au niveau métier
Savoir qui a consulté ou modifié quelles données, dans l’application elle-même. C’est la condition de toute détection quand l’accès est authentifié.
- Gouverner ses propres agents
Permissions, secrets, outils, journaux d’audit, points de validation humaine. Un agent interne mal cadré est un risque que vous vous êtes créé vous-même.
- Intégrer le sujet aux analyses de risques
L’AEPD note qu’une référence générique au logiciel malveillant ou à l’accès non autorisé ne suffit plus, car l’automatisation modifie substantiellement la probabilité, la vitesse et la portée d’un incident.
Pour les profils qui veulent travailler ces sujets :
- GuideQuel métier cyber choisirVingt-six métiers, six axes de compétences, un seul point de départ : le vôtre. De quoi trancher avant d’engager du temps et de l’argent.
- GuidePremier lab cybersécurité avec ProxmoxUn environnement complet, isolé et réversible, monté chez vous — la preuve de compétence la plus convaincante que puisse présenter un candidat en reconversion.
Questions fréquentes
S’agit-il de la première cyberattaque menée par une IA ?
Non, et l’AEPD ne l’affirme pas. Sa publication porte sur la première notification de ce type reçue par l’autorité espagnole. L’usage de l’IA dans des activités malveillantes est documenté depuis plusieurs années ; ce qui est décrit ici, c’est un agent ayant enchaîné plusieurs phases de façon autonome.
L’incident est-il confirmé ?
Partiellement. L’AEPD indique que l’information disponible provient de la notification présentée par l’organisation affectée et devra faire l’objet de l’analyse correspondante. Autrement dit, ce qui est établi c’est l’existence de la notification et son contenu ; le déroulé exact reste à vérifier.
Quel modèle d’IA a été utilisé ?
L’AEPD ne l’identifie pas, et n’identifie pas non plus les organisations concernées. Elle précise par ailleurs que l’utilisation d’un modèle donné n’implique ni que ce modèle ni que l’infrastructure de son fournisseur aient été compromis, ni que l’outil ait été conçu pour des activités malveillantes.
Quelle différence entre un agent IA et un assistant conversationnel ?
Un assistant produit du texte en réponse à une demande, l’humain décidant de chaque étape suivante. Un agent reçoit un objectif, planifie des tâches intermédiaires, utilise des outils, exécute du code, interprète les résultats et ajuste son action de façon autonome. C’est la boucle d’action autonome qui fait la différence.
Faut-il de nouveaux outils de sécurité pour se protéger ?
Pas prioritairement. L’AEPD rappelle que l’IA ne crée pas de nouvelles menaces mais augmente la vitesse, l’échelle et la capacité d’adaptation de techniques déjà connues. Ce sont donc les fondamentaux — gestion des identités, correctifs, moindre privilège, segmentation, supervision, capacité de réponse — dont la marge de tolérance se réduit.
Comment détecter une activité de ce type ?
En cherchant ce qu’un humain ne produit pas : une cadence d’actions régulière et soutenue, un volume d’essais élevé sur une fenêtre courte, une exploration systématique plutôt que ciblée, des enchaînements sans temps d’analyse. Ces signaux supposent une journalisation applicative suffisante, ce qui est souvent le maillon manquant.
Mes propres agents IA représentent-ils un risque ?
Oui, s’ils ne sont pas gouvernés. Un agent interne dispose d’outils, d’accès et d’une autonomie — exactement ce qui rend un agent attaquant efficace. Les points à contrôler sont les permissions, le stockage des secrets, la portée des outils appelables, la chaîne d’approvisionnement des composants, les journaux d’audit et les points de validation humaine.
L’authentification multifacteur protège-t-elle encore ?
Oui. Dans le cas décrit, l’agent aurait réalisé une connexion valide : le point d’entrée reste une identité. Tout ce qui rend une identité plus difficile à utiliser par un tiers — facteur supplémentaire, limitation des privilèges, révocation rapide des sessions — conserve toute son efficacité, indépendamment de qui pilote l’attaque.
Que recommande le CCN-CERT espagnol ?
L’AEPD renvoie au guide CCN-CERT BP/36 consacré aux bonnes pratiques face au modèle d’IA offensive, qui recommande de renforcer les contrôles essentiels, d’accélérer la gestion des vulnérabilités, de protéger les identités, de contrôler la chaîne d’approvisionnement et de gouverner correctement l’usage des agents.
Faut-il revoir ses analyses de risques ?
C’est le premier point soulevé par l’AEPD : une référence générique au logiciel malveillant, à l’hameçonnage ou à l’accès non autorisé ne suffit plus, car cette automatisation peut modifier substantiellement la probabilité, la vitesse et la portée d’un incident. L’autorité invite aussi à revoir les temps de réponse, conçus pour des attaques exécutées manuellement.
Cet incident concerne-t-il la France ?
Pas directement : la notification a été reçue par l’autorité espagnole. Mais les constats qu’elle en tire sont indépendants du pays, et les recommandations — identités, correctifs, journalisation, gouvernance des agents — valent pour toute organisation.
Cet article sera-t-il mis à jour ?
Oui si l’AEPD publie des éléments complémentaires ou le résultat de son analyse. Conformément à notre règle éditoriale, une date de mise à jour n’apparaîtra que si le contenu change réellement.
Sources
- AEPD (Agencia Española de Protección de Datos)Primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA — publication officielle de l'autorité espagnole de protection des donnéesPublié le 14 septembre 2026, signé Francisco Pérez Bes. L'AEPD précise que l'information provient de la notification déposée par l'organisation affectée et devra faire l'objet d'une analyse.
- CCN-CERT (Centro Criptológico Nacional, Espagne)Le Centre cryptologique national alerte sur le changement de paradigme que représente l'IA offensive pour la cybersécurité — guide CCN-CERT BP/36, bonnes pratiques face au modèle d'IA offensive
- ANSSIGuide d'hygiène informatique — mesures d'hygiène à mettre en œuvre sur un système d'information
- CERT-FRCERT-FR — centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques