
Vulnérabilités
MISP vulnérable : que se passe-t-il lorsque l'outil de Threat Intelligence devient lui-même une cible ?
Le 14 septembre 2026, le CERT-FR a publié l'avis CERTFR-2026-AVI-1170, couvrant une vingtaine de vulnérabilités corrigées dans MISP, la plateforme de partage de renseignement sur les menaces la plus utilisée par les équipes de sécurité européennes. Les risques listés vont de l'atteinte à l'intégrité des données au contournement de la politique de sécurité.
Quatre jours plus tôt, le projet avait publié la version 2.5.46, présentée comme le résultat d'une revue de sécurité de grande ampleur : validation commune des requêtes sortantes, durcissement du client HTTP, correction de plusieurs falsifications de requête côté serveur, rotation de l'identifiant de session après authentification, limitation des tentatives sur la vérification par code à usage unique.
Il serait facile d'en tirer une conclusion paresseuse sur la fragilité d'un logiciel libre. Ce serait passer à côté du sujet. MISP publie ses vulnérabilités avec une transparence peu commune, y compris les plus mineures, et cette transparence est ce qui rend l'analyse possible. La vraie question est ailleurs : que devient une organisation lorsque l'outil qui centralise son renseignement sur les menaces devient lui-même une cible ?
Faits, analyse et incertitudes
Faits confirmés
- Le CERT-FR a publié le 14 septembre 2026 l'avis CERTFR-2026-AVI-1170, portant sur les versions de MISP antérieures à 2.5.45.
- Les risques listés par l'avis sont l'atteinte à l'intégrité des données, l'atteinte à la confidentialité des données, le contournement de la politique de sécurité, le déni de service à distance, la falsification de requête côté serveur, l'injection de code indirecte à distance et la falsification de requête côté client.
- L'avis référence une vingtaine d'identifiants CVE, parmi lesquels CVE-2026-85216, CVE-2026-86342 et CVE-2026-86452.
- Le projet MISP a publié le 10 septembre 2026 la version 2.5.46, présentée comme comportant une revue de sécurité de grande ampleur.
- Cette revue comprend une validation commune des requêtes sortantes, un durcissement du client HTTP avec vérification des pairs TLS et limitation des redirections, la correction de plusieurs falsifications de requête côté serveur touchant l'import de rapports depuis une URL, les redirections de flux et la découverte TAXII.
- Elle comprend également le rejet des identifiants LDAP et LinOTP vides ou non conformes, la rotation de l'identifiant de session après authentification personnalisée, une protection contre les attaques par force brute sur la vérification par code à usage unique envoyé par courriel, un renforcement de la protection contre la falsification de requête côté client, et la conversion en POST de requêtes GET modifiant l'état.
- Le projet crédite ces travaux notamment à l'équipe nationale cyber du gouvernement écossais.
- En avril 2026, le projet avait publié GHSA-4cxp-22wm-j6jr, correspondant à CVE-2026-44381 : des valeurs contrôlées par l'utilisateur atteignaient la clause de tri d'une requête SQL sans validation, dans les versions antérieures à 2.5.37.
- La même version 2.5.37 corrigeait également une élévation de privilèges vers le compte d'administration du site via la réinitialisation d'une clé d'authentification, et un défaut de validation d'identifiant unique dans les collections.
- Le projet MISP indique vouloir être aussi transparent que possible sur les vulnérabilités, « quelle que soit leur importance », et préférer un nombre élevé de CVE publiées plutôt que d'en dissimuler certaines. Il annonce corriger les vulnérabilités confirmées généralement sous 48 heures.
Notre analyse
- Le nombre de vulnérabilités publiées par MISP n'est pas un indicateur de fragilité, mais de politique de divulgation. Un projet qui publie tout affiche mécaniquement plus d'avis qu'un éditeur qui corrige en silence lors d'une version mineure.
- La nature des correctifs de la version 2.5.46 est cohérente avec le fonctionnement de l'outil : la plupart concernent des requêtes sortantes, c'est-à-dire précisément ce que fait une plateforme qui synchronise des flux et interroge d'autres instances.
- La vulnérabilité d'avril 2026 est la plus instructive : elle n'exigeait qu'un compte en lecture seule. Sur une plateforme dont le modèle repose sur le partage entre organisations, un compte à faible privilège est précisément ce qui est le plus largement distribué.
Ce qui reste incertain
- Aucune source consultée ne fait état d'une exploitation de ces vulnérabilités.
- Le nombre d'instances MISP exposées sur Internet n'est documenté par aucune source que nous ayons pu vérifier.
- L'avis du CERT-FR ne publie pas de score de gravité par vulnérabilité, ce qui rend difficile un classement des correctifs par priorité.
Ce que fait MISP, et ce qu'il détient
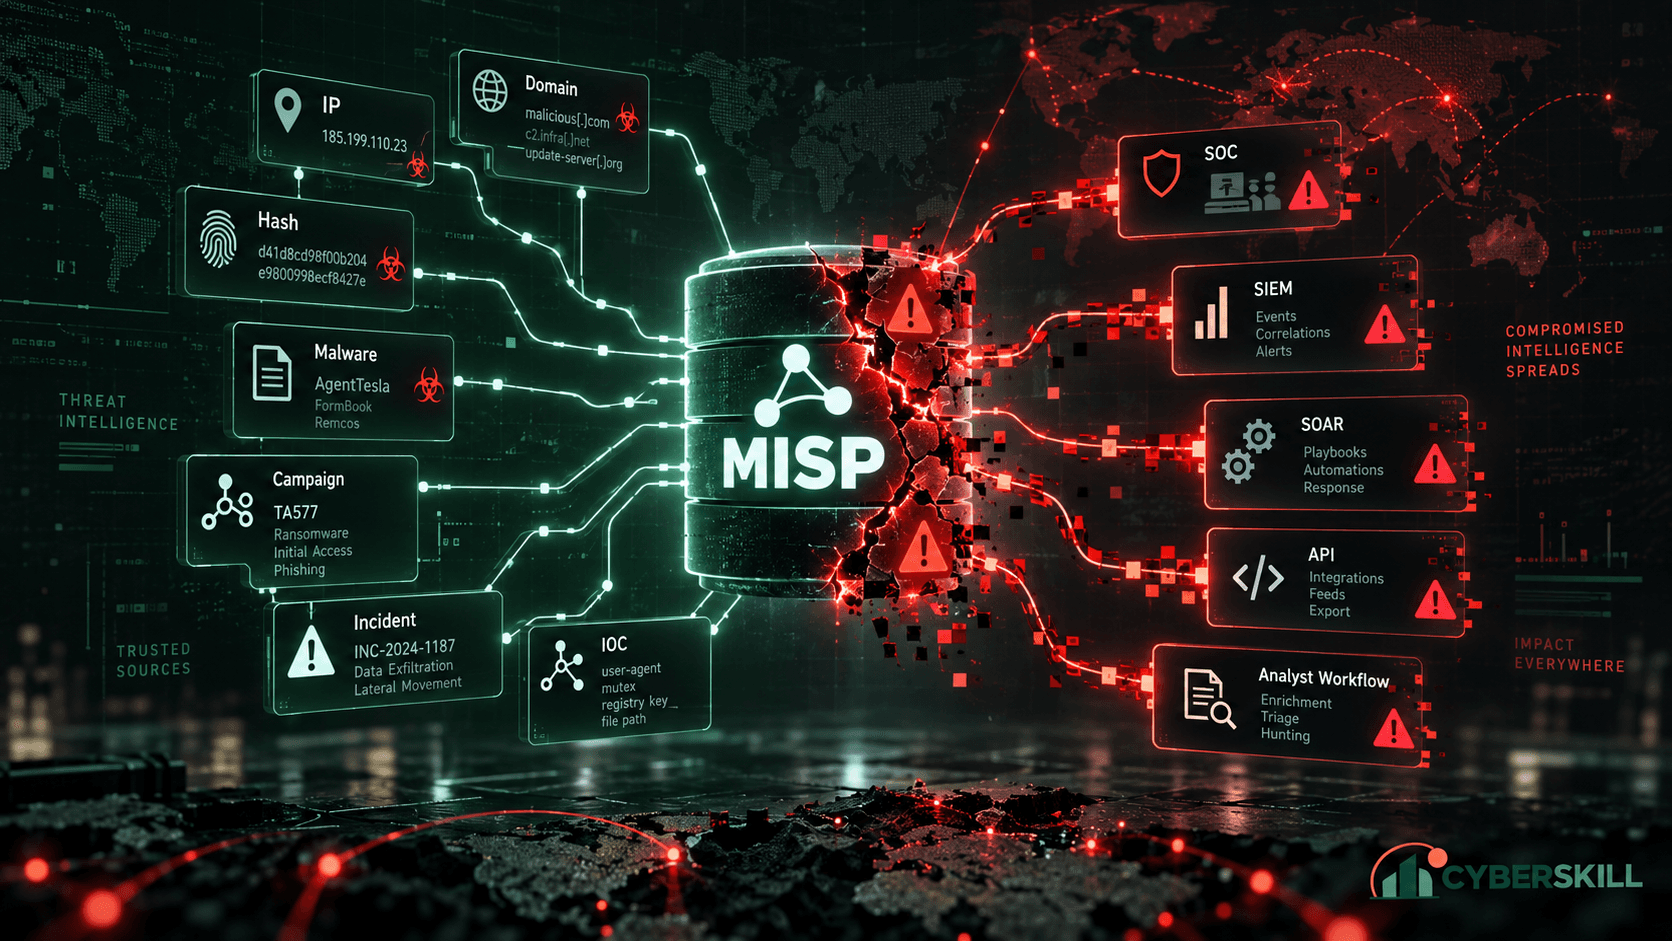
MISP est une plateforme de partage d'informations sur les menaces. Les équipes de sécurité y consignent des événements — une campagne d'hameçonnage, une intrusion, une famille de code malveillant — et les décrivent par des attributs : adresses réseau, noms de domaine, empreintes de fichiers, adresses de messagerie. Ces éléments, appelés indicateurs de compromission, sont ensuite partagés au sein de communautés et consommés par les outils de détection.
- Des événements et des attributs décrivant des incidents parfois non publics, y compris ceux de l'organisation elle-même
- Des appartenances à des communautés de partage, avec des règles de diffusion différenciées par groupe
- Des flux externes, synchronisés automatiquement avec d'autres instances et avec des fournisseurs
- Une interface de programmation et des clés d'API utilisées par les outils voisins
- Des intégrations vers le SIEM, qui consomme les indicateurs pour produire des alertes
- Des intégrations vers les outils d'orchestration, qui déclenchent des actions automatiques à partir de ces indicateurs
Cette dernière ligne mérite qu'on s'y arrête. Dans beaucoup d'organisations, un indicateur publié dans MISP ne se contente pas d'informer : il déclenche une action. Blocage d'une adresse sur le pare-feu, mise en quarantaine d'un message, ouverture d'un ticket. La plateforme n'est donc pas un entrepôt documentaire, c'est un élément de la chaîne de décision automatisée.
Ce que produit la compromission d'une plateforme de renseignement
Le réflexe habituel consiste à penser en termes de vol de données. Il n'est pas faux, mais il est second. Sur un outil de renseignement, trois conséquences se cumulent, dans un ordre de gravité croissante.
Lecture : savoir ce que la défense sait
Un attaquant qui accède à la plateforme apprend quels indicateurs sont connus, quelles campagnes sont suivies, quelles investigations sont en cours. Il peut alors abandonner son infrastructure repérée et poursuivre avec une autre. La valeur défensive du renseignement tient en partie à sa discrétion.
Écriture : orienter la détection
Ajouter des indicateurs inutiles noie les analystes sous de fausses alertes. Retirer ou modifier des indicateurs existants fait disparaître une détection sans que personne ne s'en aperçoive : rien ne manque à l'écran, il n'y a simplement plus d'alerte.
Propagation : contaminer la communauté
MISP synchronise. Une altération sur une instance peut se diffuser aux partenaires qui lui font confiance. L'impact dépasse alors l'organisation compromise, et la remise en état suppose de reconstruire une confiance collective.
S'ajoute la question des clés d'API. Une plateforme de renseignement détient des accès vers ses fournisseurs de flux et reçoit des accès de la part des outils qui la consomment. Une compromission ne s'arrête donc pas à la plateforme : elle ouvre sur le SIEM, sur les outils d'orchestration, et sur les instances partenaires.
La sécurité des outils de sécurité
MISP n'est ici qu'un exemple. Le sujet est plus large, et il est systématiquement sous-traité : les outils de sécurité constituent, en tant que catégorie, les cibles à plus forte valeur d'un système d'information.
| Outil | Ce qu'il détient | Ce que gagne un attaquant qui le contrôle |
|---|---|---|
| SIEM | L'intégralité des journaux de l'organisation, avec les règles de détection | La capacité de voir ce qui est surveillé, et de faire disparaître ce qui le serait |
| Console d'EDR | Un agent privilégié sur chaque poste, avec capacité d'exécution | Un moyen de déploiement idéal, déjà autorisé partout |
| Plateforme de Threat Intelligence | Les indicateurs connus et les intégrations vers la détection | La connaissance de ce que sait la défense, et le pouvoir d'en modifier le contenu |
| Scanner de vulnérabilités | La cartographie exhaustive des faiblesses connues du réseau | Une liste de cibles priorisée, établie par la victime elle-même |
| Outil d'orchestration | Des identifiants vers tous les outils qu'il pilote | Un point de convergence de privilèges, souvent sans supervision propre |
| Bastion d'administration | Les accès privilégiés et les sessions d'administration | L'ensemble des chemins d'administration, en un seul point |
Ces outils partagent trois caractéristiques qui aggravent le problème. Ils sont hautement privilégiés, puisque c'est la condition de leur utilité. Ils sont faiblement supervisés, parce qu'ils sont eux-mêmes les instruments de la supervision — la question « qui surveille le SIEM ? » reçoit rarement une réponse satisfaisante. Et ils bénéficient d'une confiance implicite : une action provenant de la console de sécurité n'éveille aucun soupçon.
Traiter un outil de sécurité comme un actif critique
- Interface d'administration non exposée sur Internet, accessible depuis un réseau d'administration dédié
- Authentification forte sur tous les comptes, y compris les comptes de service lorsque c'est techniquement possible
- Inventaire des clés d'API, avec un propriétaire, une finalité et une date d'expiration pour chacune
- Cloisonnement des intégrations : une clé par consommateur, avec les droits minimaux nécessaires
- Journalisation exportée vers un système indépendant de l'outil lui-même
- Suivi actif des avis de sécurité de l'éditeur ou du projet, avec une fenêtre de mise à jour courte
- Sauvegardes permettant de revenir à un état antérieur vérifiable, et pas seulement de redémarrer le service
- Revue périodique des comptes, des rôles et des communautés de partage
Les métiers qui vivent directement ces sujets :
- Renseignement sur la menace / Blue TeamAnalyste de la menace cyberIl transforme un flot d’informations sur les menaces en renseignement exploitable, pour que l’entreprise se prépare aux attaques qui la visent réellement.
- Détection et réponse à incident / Blue TeamAnalyste SOCIl surveille les systèmes d’information pour détecter les comportements suspects et les cyberattaques.
- Pilotage des opérations de sécurité / Blue TeamResponsable SOCIl pilote le dispositif de détection : des équipes, des processus, des outils et un niveau de service — pas seulement des alertes.
- Réponse à incident et coordination / Blue TeamResponsable CSIRTIl dirige l’équipe qui reprend la main quand une attaque est avérée : coordonner les experts, décider vite, et préserver ce qui peut encore l’être.
- Sécurité des infrastructures / Blue TeamAdministrateur d’infrastructures de sécuritéIl construit et exploite les fondations techniques sur lesquelles repose la sécurité de l’entreprise.
Pour situer ces métiers dans leur univers :
Conduite à tenir sur une instance MISP
- Mettre à jour vers une version corrigée
L'avis du CERT-FR retient comme concernées les versions antérieures à 2.5.45. La version 2.5.46, publiée le 10 septembre 2026, intègre en outre la revue de sécurité décrite par le projet.
- Vérifier l'exposition de l'instance
Une plateforme de renseignement n'a pas de raison d'être joignable depuis Internet, sauf besoin de synchronisation explicitement identifié et restreint aux instances partenaires connues.
- Auditer les comptes et les rôles
Une des vulnérabilités corrigées en avril 2026 permettait une élévation vers le compte d'administration du site. La liste des administrateurs doit être relue et justifiée.
- Faire l'inventaire des clés d'API
Chaque clé doit avoir un propriétaire identifié et une finalité. Les clés sans usage connu se révoquent ; les autres se font tourner selon un calendrier.
- Relire les règles de partage
Groupes de partage, niveaux de diffusion et instances synchronisées. Une erreur de configuration à cet endroit produit une fuite sans qu'aucune vulnérabilité ne soit exploitée.
- Vérifier l'intégrité des données importantes
Sur les événements les plus sensibles, comparer l'état actuel avec une sauvegarde antérieure. C'est la seule manière de répondre à la question de l'altération.
Questions fréquentes
Quelles versions de MISP sont concernées ?
L'avis CERTFR-2026-AVI-1170 du 14 septembre 2026 retient les versions antérieures à 2.5.45. La version 2.5.46, publiée le 10 septembre 2026, intègre en outre une revue de sécurité de grande ampleur menée par le projet.
Ces vulnérabilités sont-elles exploitées ?
Aucune source consultée, ni le CERT-FR ni le projet MISP, ne fait état d'une exploitation. L'absence de mention n'est pas une preuve d'absence, mais elle interdit d'affirmer le contraire.
Pourquoi MISP publie-t-il autant d'avis de sécurité ?
Par choix de politique. Le projet indique vouloir être aussi transparent que possible, quelle que soit l'importance de la vulnérabilité, et préférer un nombre élevé de CVE publiées plutôt que d'en dissimuler. Un volume d'avis élevé traduit ici une pratique de divulgation, pas une qualité de code inférieure.
Que risque une organisation dont l'instance MISP est compromise ?
Trois choses, par gravité croissante : un attaquant apprend ce que la défense sait et adapte son infrastructure ; il peut altérer les indicateurs et faire disparaître silencieusement des détections ; et l'altération peut se propager aux instances partenaires par synchronisation.
Faut-il exposer une instance MISP sur Internet ?
Seulement si la synchronisation avec des partenaires l'exige, et dans ce cas en restreignant l'accès aux instances concernées. L'interface d'administration, elle, n'a pas de raison d'être accessible publiquement.
Pourquoi les outils de sécurité sont-ils des cibles privilégiées ?
Parce qu'ils cumulent trois propriétés : des privilèges élevés, indispensables à leur fonction ; une supervision faible, puisqu'ils sont eux-mêmes les instruments de la supervision ; et une confiance implicite, une action venant d'une console de sécurité n'éveillant aucun soupçon.
Sources
- CERT-FRCERTFR-2026-AVI-1170 — Multiples vulnérabilités dans MISP : atteinte à l'intégrité et à la confidentialité des données, contournement de la politique de sécurité, déni de service à distance, falsification de requête côté serveur, injection de code indirecte (XSS) et falsification de requête côté client (CSRF) ; versions antérieures à 2.5.45Publié le 14 septembre 2026. L'avis référence une vingtaine d'identifiants CVE, parmi lesquels CVE-2026-85216, CVE-2026-86342 et CVE-2026-86452.
- MISP ProjectMISP 2.5.46 released — security hardening, major performance gains, knowledge-base updates : revue de sécurité de grande ampleur, validation commune des requêtes sortantes, durcissement du client HTTP, correction de plusieurs falsifications de requête côté serveur, rotation de l'identifiant de session après authentification personnalisée, limitation des tentatives sur la vérification par code à usage uniquePublié le 10 septembre 2026. Travaux de sécurité crédités notamment à l'équipe nationale cyber du gouvernement écossais.
- MISP ProjectSecurity Advisories and Reporting Security Vulnerabilities — politique de divulgation du projet MISP, numérotation GCVE et historique complet des avis depuis 2015Le projet indique viser la transparence la plus large, y compris sur les vulnérabilités mineures, et corriger les vulnérabilités confirmées généralement sous 48 heures, suivies d'une publication logicielle dans les jours qui suivent.
- MISP ProjectGHSA-4cxp-22wm-j6jr — « MISP - SQL injection via unvalidated ordering parameters in event and shadow attribute listings », CVE-2026-44381, versions antérieures à 2.5.37Publié le 29 avril 2026. Des valeurs contrôlées par l'utilisateur atteignaient la clause de tri des requêtes SQL sans validation. Vulnérabilité signalée par jeroengui.
- ANSSIANSSI-PA-022 — Recommandations relatives à l'administration sécurisée des systèmes d'information (version 3.0)Publié le 11 mai 2021. Référence utilisée pour la séparation des flux d'administration et la protection des comptes à privilèges.
- CERT-FRCERT-FR — centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques